MCP-Server: unkalkulierbares Risiko oder praktische Helfer
Einen praktischen Nutzen für Unternehmen haben KI-Systeme vor allem dann, wenn sie nicht isoliert im Chat arbeiten, sondern auf die relevanten Systeme und Informationen im Betrieb zugreifen können. Hierfür schafft das sogenannten Model Context Protocol (MCP)[1] eine technische Schnittstelle. Über MCP-Server und darauf aufbauende Konnektoren können KI-Systeme externe Anwendungen, Datenquellen und Dienste, wie Dokumentenablagen, E-Mail-Postfächer oder CRM-Systeme nutzen.
Beispielsweise kann ein KI-System wie Claude.ai über einen MCP-Server auf Microsoft SharePoint zugreifen. Der Vorteil liegt dann darin, dass Inhalte nicht mehr manuell in einen Chat kopiert werden müssen, sondern das KI-System bereitgestellte Informationen innerhalb seiner Berechtigungen suchen, auswerten und gegebenenfalls auch Aktionen in den angebundenen Systemen auslösen kann. Diese Automatisierung erhöht die Produktivität, allerdings auch die Anforderungen an Datenschutz, IT-Sicherheit und Governance.
MCP ist kein Sicherheitskonzept
Über einen MCP-Server können einem KI-System, abhängig von Tool-Funktionen und Berechtigungen, weitreichende Rechte einräumt werden. Dies kann das Erstellen, Ändern oder Löschen von Daten, das Versenden von Nachrichten, das Anpassen von Zugriffsrechten oder das Auslösen von Transaktionen umfassen.
Sie sollten daher nicht wie eine gewöhnliche, folgenarme Schnittstelle behandelt werden. Ein dokumentiertes Berechtigungskonzept, die restriktive Freigabe einzelner Tools, sichere Authentifizierung, nachvollziehbare Protokollierung und wirksame Kontrollen bei risikobehafteten Aktionen sind hier als Maßnahmen beispielhaft zu nennen. Schreib-, Lösch- und Freigaberechte sollten nur eingeräumt werden, soweit sie für den konkret freigegebenen Zweck erforderlich sind. Ein KI-System sollte allein auf die Daten und Funktionen zugreifen können, die es für seine Aufgabe tatsächlich benötigt. Die technische Durchsetzung darf sich nicht allein auf Systemanweisungen oder Prompts stützen. Begrenzungen müssen auch auf Ebene des MCP-Servers, der Tool-Definitionen, der Berechtigungen oder eines vorgeschalteten Policy-Gateways umgesetzt werden.
Kritisch wird es bei autonomem Handeln
Besonders risikoreich sind KI-Systeme, die agentisch handeln und gleichzeitig drei Fähigkeiten vereinen
- Sie verarbeiten nicht vertrauenswürdige externe Inhalte, etwa E-Mails, Webformulare oder Nutzereingaben.
- Sie haben Zugriff auf personenbezogene oder sonst sensible Daten, beispielsweise Personal-, Kunden-, Gesundheits- oder Finanzdaten.
- Sie können autonom zustandsändernde Handlungen ausführen, etwa E-Mails versenden, Daten ändern oder löschen, Zahlungen auslösen oder weitere Dienste beauftragen.
Treffen diese Voraussetzungen zusammen, sind zusätzliche technische und organisatorische Schutzmaßnahmen erforderlich (Siehe auch: https://varyfy.de/rule-of-two-dsgvo-leitplanken-fuer-ki-agenten/). Dazu gehören insbesondere verstärkte Authentifizierung, Eingabevalidierung, Schutz gegen Prompt-Injection-Angriffe, Anomalie-Erkennung und eine verpflichtende menschliche Freigabe kritischer Aktionen.
Prompt-Injection-Angriffe sind insbesondere bei der Verarbeitung nicht vertrauenswürdiger Inhalte ein spezifisches Risiko. Angreifer können Anweisungen in Dokumenten, E-Mails, Webseiten oder Tool-Ausgaben verstecken. Verarbeitet der KI-Assistent diese Inhalte, kann versucht werden, ihn zu unbefugten Tool-Aufrufen, zur Preisgabe vertraulicher Informationen oder zu unerwünschten Änderungen in angebundenen Systemen zu veranlassen. Deshalb müssen nicht nur Eingaben, sondern auch Tool-Ausgaben geprüft und risikoreiche Handlungen technisch abgesichert werden.
Menschliche Kontrolle muss wirksam sein
Nach Möglichkeit ist auch zu vermeiden, dass ein KI-System Personen bewertet, priorisiert oder Empfehlungen mit erheblicher Wirkung abgibt. Nach Art. 22 Abs. 1 Datenschutz-Grundverordnung (DSGVO) sind ausschließlich automatisierte Entscheidungen mit Rechtswirkung oder ähnlich erheblicher Beeinträchtigung grundsätzlich unzulässig. Eine lediglich formale menschliche Beteiligung reicht hierbei nicht aus.
Das betrifft insbesondere HR-, Profiling-, Ranking-, Empfehlungs- und Auswahlprozesse. Ein KI-System kann etwa Bewerbende mit „lückenloser Berufserfahrung“ als besonders geeignet einstufen. Auch wenn die zugrunde liegenden Daten sachlich zutreffen, kann eine solche Bewertung mittelbar diskriminierend wirken: Erwerbsunterbrechungen können beispielsweise auf Elternzeit, Pflege von Angehörigen oder gesundheitliche Einschränkungen zurückgehen.
Wo KI-Ergebnisse entscheidungsrelevant sind, etwa bei der verbindlichen Entscheidung über Bewerbungen, Beschäftigte, Kundinnen und Kunden, Kreditwürdigkeit, Leistungen oder Sanktionen unmittelbar auslösen oder faktisch vorwegnehmen, muss eine fachkundige Person die Ergebnisse nachvollziehbar prüfen, eigenständig bewerten und letztlich final freigeben.
Im Beschäftigtenkontext ist zusätzlich die Mitbestimmung des Betriebsrats zu beachten
Die Einführung technischer Einrichtungen, die dazu bestimmt sind, die Leistung oder das Verhalten der Beschäftigten zu überwachen, bedarf nach § 87 Abs. 1 Nr. 6 BetrVG der Mitbestimmung des Betriebsrats.
Datenschutz beginnt bei Transparenz und Datenflüssen
Werden personenbezogene Daten über Chatverläufe, Konnektoren oder angebundene Wissensquellen verarbeitet, greifen die Transparenz- und Betroffenenrechte der DSGVO. Verantwortliche müssen insbesondere nachvollziehen können, welche Daten verarbeitet werden, aus welcher Quelle sie stammen, wer darauf zugegriffen hat und in welche Systeme sie weitergegeben wurden. Dies ist Voraussetzung dafür, Auskunfts-, Berichtigungs-, Lösch-, Einschränkungs- und Widerspruchsrechte wirksam umzusetzen (Art. 15 bis 21 DSGVO).
Ein bloßes Unterdrücken einer Ausgabe genügt dabei nicht als Löschung.[2] Erforderlich sind belastbare Prozesse, die Daten auch in verbundenen Systemen, Protokollen und soweit technisch und rechtlich geboten Sicherungskopien berücksichtigen. Sinnvoll sind insbesondere zentrale Dateninventare[3], Audit-Logs[4], Datenversionierung[5], Zugriffsblockaden für gesperrte Datensätze sowie automatisierte Löschkaskaden[6].
Zusätzlich ist zu prüfen, ob Ein- und Ausgabedaten zum Training des eingesetzten Modells verwendet werden. Ist dies bei personenbezogenen Daten nicht deaktivierbar, bedarf es einer eigenständigen datenschutzrechtlichen Bewertung, einschließlich einer tragfähigen Rechtsgrundlage nach Art. 6 DSGVO. Bei Datenflüssen in Drittländer sind außerdem die Anforderungen der Art. 44 ff. DSGVO zu beachten.
Der Einsatzkontext entscheidet über Pflichten nach der KI-Verordnung
Für die Einordnung nach der Verordnung (EU) 2024/1689 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz (KI-Verordnung, KI-VO) kommt es nicht allein auf das zugrunde liegende Modell an. Maßgeblich ist vielmehr das konkrete KI-System einschließlich seiner Zweckbestimmung und seines Einsatzkontexts.
Eine über MCP angebundene Fachanwendung kann daher als eigenständiges, nachgelagertes KI-System zu bewerten sein. Fällt ihre Zweckbestimmung in einen Bereich des Anhangs III KI-VO, etwa Beschäftigung, Bildung oder Kreditwürdigkeit, kann grundsätzlich ein Hochrisiko-KI-System vorliegen (Art. 6 Abs. 2 i. V. m. Anhang III KI-VO).
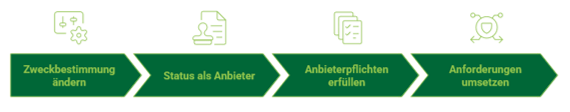
Wer ein zunächst allgemein einsetzbares KI-System für einen solchen Zweck einsetzt und dadurch dessen Zweckbestimmung verändert, kann unter Umständen selbst zum Anbieter eines Hochrisiko-KI-Systems werden (Art. 25 Abs. 1 Buchst. c KI-VO). Dann sind insbesondere Anforderungen an Risikomanagement, technische Dokumentation, Protokollierung, menschliche Aufsicht, Genauigkeit, Robustheit und Cybersicherheit zu prüfen (Art. 8 bis 15 KI-VO).
Fazit
Stufenweise vorgehen, technisch absichern
MCP eröffnet erhebliche Effizienzpotenziale. Das Protokoll ersetzt jedoch weder ein Sicherheitskonzept noch die erforderliche datenschutzrechtliche und regulatorische Einzelfallprüfung.
Unternehmen sollten vorab klären, zu welchem Zweck das KI-System eingesetzt wird, und die Zugriffsberechtigungen daran ausrichten. Ebenso ist festzulegen, welche Aufgaben das KI-System ausdrücklich nicht übernehmen darf.
Eine interne KI-Richtlinie sollte ausdrücklich regeln, wer MCP-Konnektoren freigeben darf, welche Server und Tools zulässig sind, wie Berechtigungen vergeben werden und wann menschliche Freigaben erforderlich sind , wann menschliche Freigaben erforderlich sind und wie die KI-Kompetenz der Beschäftigten sichergestellt wird. So lässt sich der Nutzen vernetzter KI-Agenten erschließen, ohne Kontrolle, Vertraulichkeit und rechtliche Verantwortlichkeit aus der Hand zu geben.
Autor
Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.
[1] https://modelcontextprotocol.io/docs/2026-07-28/getting-started/intro
[2] DSK, Orientierungshilfe „Künstliche Intelligenz und Datenschutz“, Rn. 21–30; Art. 12 ff. DSGVO
[3] AEPD-Leitfaden (2026, S. 55): „Cataloguing and cataloguing data.“
[4] AEPD-Leitfaden (2026, S. 64): „Traceability, repeatability, accountability.“
[5] AEPD-Leitfaden (2026, S. 29): „Non-repeatable behavior […] requires strict control over the sources of information“
[6] AI AGENTS UNDER EU LAW (2026, S. 14): „Control in the execution of tools.“