Videoüberwachung am Arbeitsplatz – 10.000 Euro Bußgeld

Videoüberwachung am Arbeitsplatz – 10.000 Euro Bußgeld

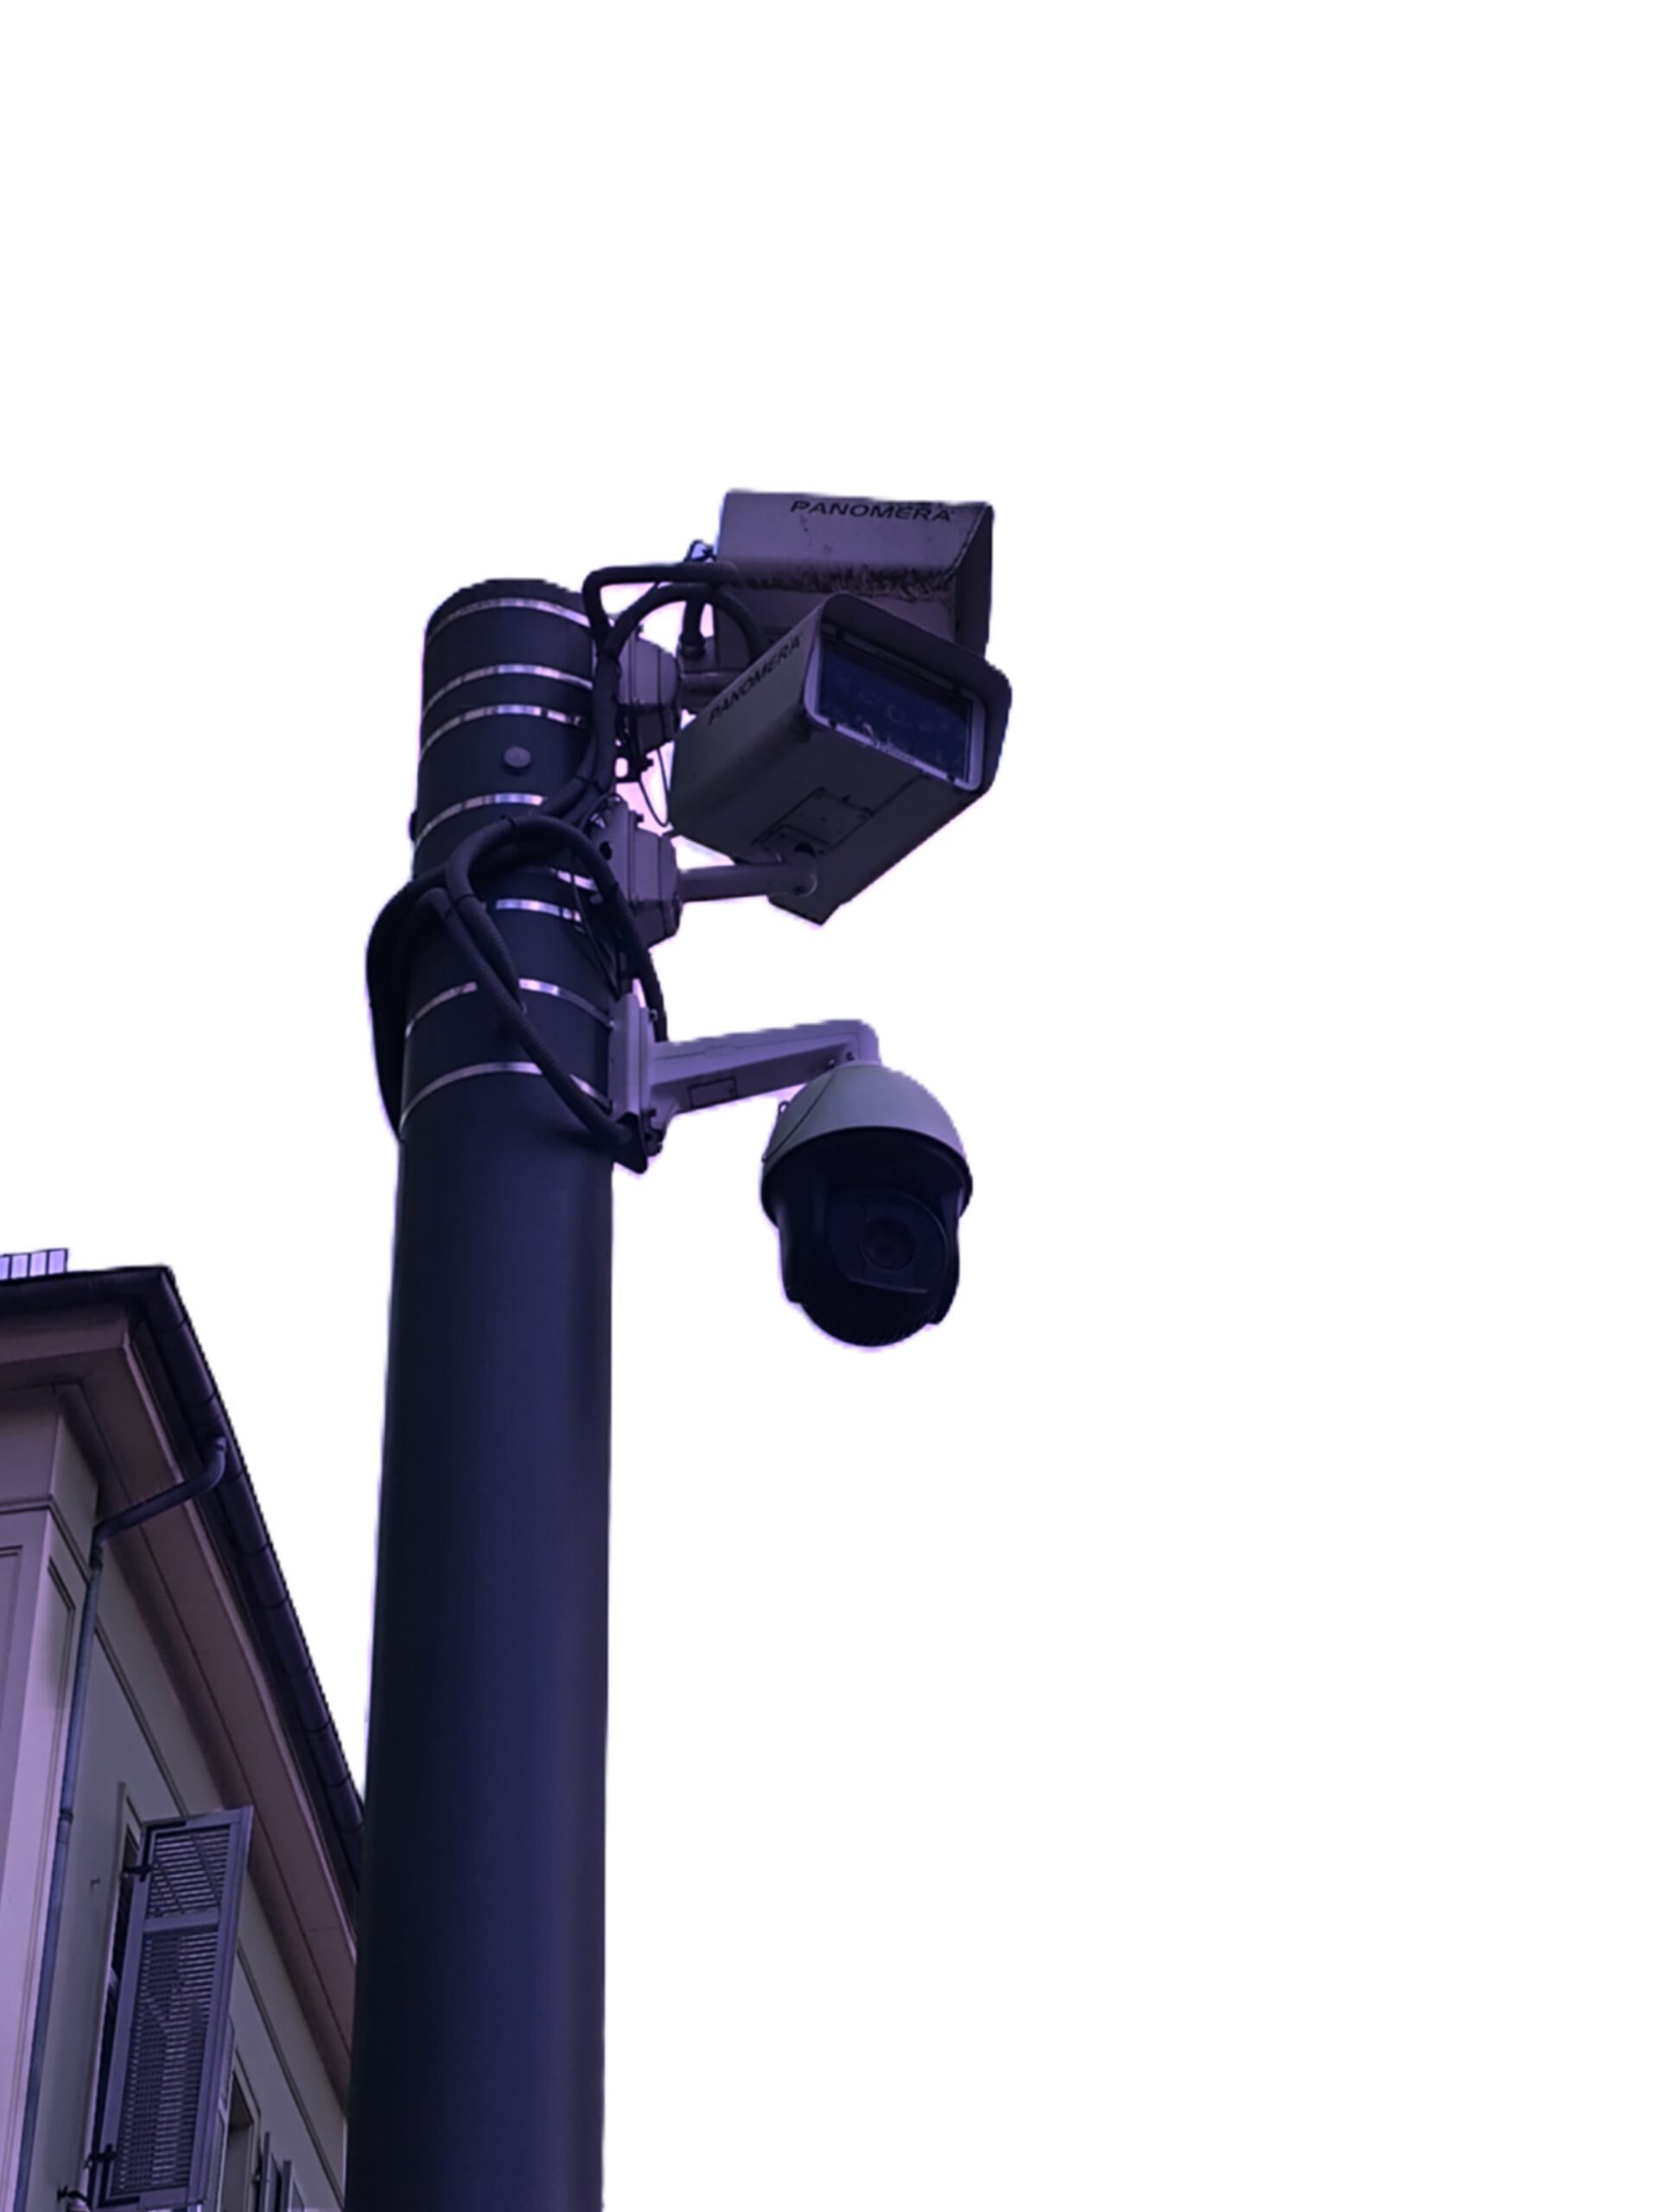
Videoüberwachung ist immer wieder ein Thema, bei dem Datenschutzbehörde genauer hinsehen. Wegen unzulässiger Videoüberwachung am Arbeitsplatz verhängte die italienische Datenschutzbehörde (Garante per la protezione dei dati personali) gegen das Forschungsinstitut Istituto Nazionale di Ricerca Metrologica (INRIM) ein Bußgeld in Höhe von 10.000 € . Dieses hatte zunächst nur Überwachungssystem getestet. Wegen fehlender Information der Beschäftigten, einem Verstoß gegen eine Betriebsvereinbarung zur Videoüberwachung und einer unterbliebenen Datenschutzfolgenabschätzung sah die Behörde darin einen Verstoß gegen das Datenschutzrecht.

Hintergrund

Zwei INRIM-Mitarbeitende hatten sich bei der Datenschutzbehörde beschwert, weil ihr Arbeitgeber ein Kamerasystem am Hauptstandort in Turin in Betrieb nahm, ohne sie zu informieren.

Bereits im Mai 2025 hatte das Institut mit den Betriebsvertretern eine Vereinbarung über ein Kamerasystem zur Überwachung der Grundstücksgrenzen geschlossen. Die Kameras sollten ausschließlich Grenzmauern und Zäune des Geländes filmen. Zweck war hier der Eigentumsschutz. Insgesamt hatten die Betriebsparteien sich auf zehn Kameras geeinigt.

Tatsächlich hatte das INRIM bis Ende Oktober 2025 18 Kameras installiert und am 31. Oktober 2025 Testmodus des Sysestem eingeschaltet. In der Zeit vom 3. bis 5. November 2025 erfolgte eine Videoüberwachung für wenige Stunden an Arbeitstagen, allerdings ohne Aufzeichnung. Ab dem 6. November folgte dann der Test mit Aufzeichnung- Dies geschah allerdings nur nachts, sowie samstags, sonntags und an Feiertagen. Zudem wurde die Aufzeichnung nur aktiviert, wenn tatsächlich ein Alarm ausgelöst wurde. Dem INRIM zufolge habe es sich hierbei um eine reine technische Prüfung gehandelt; das System sei „nur zum Zweck der Verifizierung seiner technischen Funktionsfähigkeit und Angemessenheit“ geschaltet und betrieben worden.

Fehlende Rechtsgrundlage

Die Datenschutzbehörde sah dies anders.  Es spielt keine Rolle, dass die Aufnahmen nur live angezeigt und nicht gespeichert wurden. Schon allein deshalb, weil die Kameras an Arbeitstagen Bilder von diensthabenden Mitarbeitern und anderen Personen im Gelände erfassten, war bereits eine Datenverarbeitung gegeben. Ohne Rechtsgrundlage und Erfüllung der Transparenzpflichten verstieß das INRIM insofern gegen die einschlägigen Datenschutzgesetze (Artikel 5 Abs. 1 Buchst. a), 6 Abs. 1 Buchst. c) Sätze 1 bis 3, 12 Abs. 1, 13, 35 und 88 Abs. 1 DSGVO sowie die Artikel 2-ter und 114 des italienischen Datenschutzgesetzes).

Verstoß gegen die Betriebsvereinbarung

Die Überwachung von Beschäftigten ist in Italien streng geregelt. Nach Artikel 4 des „Statuto dei lavoratori“ (Arbeitnehmerstatut, Gesetz Nr. 300/1970) dürfen Geräte, die eine Fernüberwachung der Tätigkeit der Arbeitskräfte ermöglichen, nur zu organisatorischen und produktionsbedingten Zwecken, zur Arbeitssicherheit und zum Schutz des Unternehmensvermögens eingesetzt werden. Vorausgesetzt ist dabei jedoch, dass dies auf Grundlage eines kollektiv verhandelten Abkommens mit der Arbeitnehmervertretung erfolgt.

Im vorliegenden Fall ging die Datenschutzbehörde davon aus, dass das INRIM zudem gegen die eigene Betriebsvereinbarung verstoßen hatte. Die Planzeichnung sah zehn Kameras mit definierten Erfassungsbereichen im Bereich der Grundstücksgrenzen vor. Installiert wurden jedoch 18 Kameras mit veränderter Position und anderem Blickfeld.

Die Vereinbarung zwischen den Betriebsparteien gestattete zwar außerordentliche Wartung des Kamerasystems, was auch nicht wesentliche technische Verbesserungen oder Upgrades betraf. Voraussetzung dafür, dass die bestehende Betriebsvereinbarung nicht angepasst werden musste war jedoch, dass die definierten Erfassungsbereiche „nicht verändert“ werden. Zusätzlichen Kameras waren damit keine technische Anpassung, sondern eine substantielle Änderung des Überwachungsumfangs.

fehlende Datenschutzhinweise

Auch die Informationspflichten blieben verletzt. Das Institut hatte die Beschäftigten vor der Testphase nicht über die Videoüberwachung nach Art. 13 DSGVO informiert.Zwar sollte der Hinweis angeblich vor der eigentlichen Inbetriebnahme kommen; zu spät sei das aber nach Auffassung der Datenschutzbehörde gewesen. Maßgeblich sei der erste Tag der Datenverarbeitung, also hier der Beginn der Testphase am 31. Oktober 2025 und nicht eine „Inbetriebnahme“ der Videoüberwachung. Das Hinweisschild wurde erst am 17. November 2025 angebracht. Dies war zu spät.

Abgesehen vom Zeitpunkt monierte die Aufsichtsbehörde auch den Inhalt der Datenschutzinformationen auf dem Hinweisschild zur Videoüberwachung. Diese seien gleich in mehrfacher Hinsicht mangelhaft gewesen.

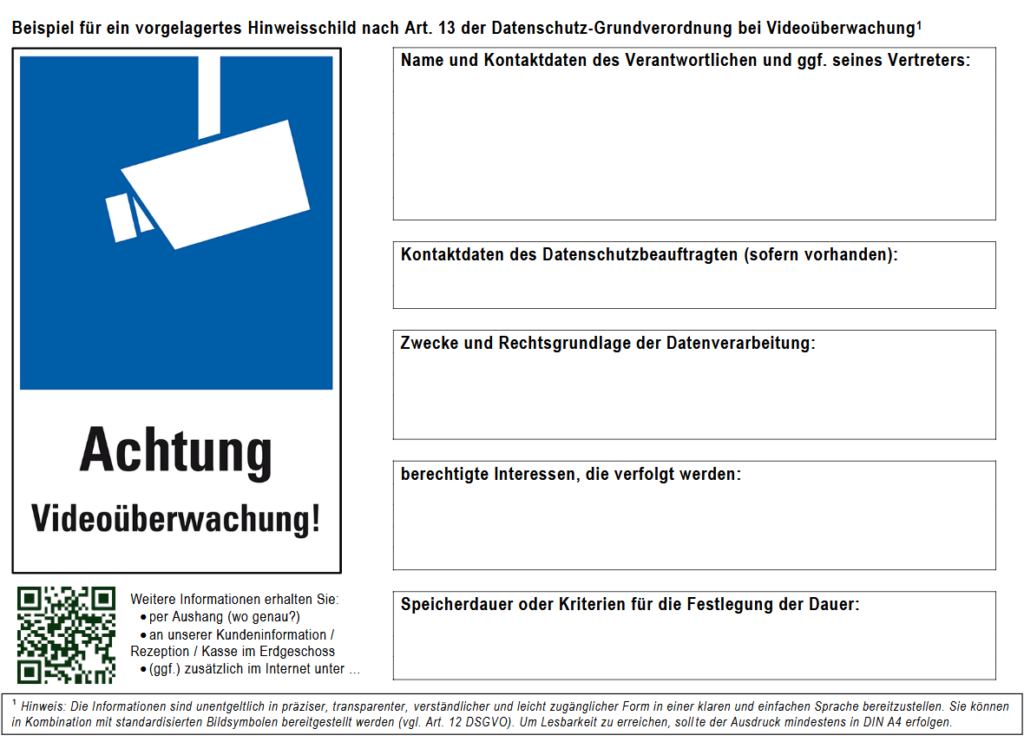
Das Schild nannte nur die Abkürzung „INRIM“ ohne Kontaktdaten, verwies auf einen unbestimmten Zweck („Sicherheit“) statt auf den tatsächlichen (Vermögenschutz), erwähnte weder die Rechte der Betroffenen noch die Speicherdauer und erläuterte nicht, dass der QR-Code zur zweiten Informationsstufe führt.

Die Leitlinien 3/2019 des Europäischen Datenschutzausschusses (EDSA) sind hier sehr klar: Videoüberwachung verlangt ein zweistufiges Informationssystem zur Verarbeitung personenbezogener Daten, nämlich ein Schild am Ort der jeweiligen Kamera mit den wichtigsten Angaben und eine leicht zugängliche, umfassende Informationsseite mit allen Elementen des Art. 13 DSGVO.

Beispiel für ein vorgelagertes Hinweisschild gemäß Landesbeauftragte für den Datenschutz Niedersachsen
https://www.lfd.niedersachsen.de/faq/videouberwachung/faq-videouberwachung-175245.html

Unterbliebene Folgenabschätzung

Ein dritter, eigenständiger Verstoß kam hinzu, Das Institut hatte die Datenschutz-Folgenabschätzung (DSFA) nach Art. 35 DSGVO bzw. die erforderliche Schwellenwertanalyse bis zur Fertigstellung der technischen und organisatorischen Struktur „aufgeschoben“, also auf einen Zeitpunkt nach Beginn der ersten Verarbeitung vertagt. Liegt ein hohes Risiko für die Rechte und Freiheiten betroffener Personen vor, muss die DSFA vor Beginn der Verarbeitung erfolgen. Beschäftigte sind in dem asymmetrischen Arbeitsverhältnis nach der Auffassung des EDSA eine schutzbedürftige Gruppe (Erwägungsgrund 75, Art. 88 DSGVO), und ein Kamerasystem am Arbeitsplatz zählt zu dem durch den EDSA definierten „systematischen Monitoring“.

Fazit

Am Ende blieb die Geldbuße mit 10.000 Euro überschaubar. Die Verstöße seien fahrlässig begangen worden. Insbesondere hatte sich die Aktivierung des Systems an Arbeitstagen auf vier Arbeitstage und wenige Stunden pro Tag beschränkt. Besondere Kategorien personenbezogener Daten im Sinne des Art. 9 DSGVO waren nicht betroffen gewesen. Zugunsten des Instituts zählten außerdem die vollständige Zusammenarbeit mit der Behörde und das Fehlen früherer Verstöße. Das Institut kann innerhalb von 30 Tagen durch Zahlung der Hälfte (5.000 Euro) vergleichen; im Übrigen steht ihm ein Rechtsbehelf vor den ordentlichen Gerichten offen.

Weiterführende Hinweise

Pressemitteilung der Garante per la protezione dei dati personali: https://www.garanteprivacy.it/web/guest/home/docweb/-/docweb-display/docweb/10297167

Leitlinien 3/2019 des EDSA : https://www.edpb.europa.eu/documents/guideline/guidelines-32019-on-processing-of-personal-data-through-video-devices_de

Videoüberwachung im Fitnesstudio: https://varyfy.de/videoueberwachung-im-fitnessstudio/

Autor
Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.

VARY.FY begleitet Ihr Unternehmen bei der datenschutzkonformen Umsetzung ihrer Videoüberwachung. Wir dokumentieren die Kameraanlagen, prüfen die Rechtsgrundlagen und erstellen die datenschutzrechtliche Risikobewertung.

kontakt@varyfy.de
Videoüberwachung im Fitnessstudio

Videoüberwachung im Fitnessstudio

Bankdrücken und rotes Licht an der Decke: Videokameras gehören in vielen Fitnessstudios zum Inventar. Die Datenschutzkonferenz (DSK) hat jetzt in ihrer Orientierungshilfe zur Videoüberwachung in Fitnessstudios klargestellt, was Studios filmen dürfen und was nicht. Die DSK stellt die Orientierungshilfe online bereit: OH_Orientierungshilfe_zur_Videoueberwachung_in_Fitnessstudios.pdf

Ein Hinweisschild ersetzt keine Einwilligung

Wer glaubt, mit einem Schild am Eingang rechtlich abgesichert zu sein, irrt. Nur weil jemand ein Fitnessstudio betritt, bedeutet dies nicht, dass er einer Videoüberwachung zustimmt. Nach Auffassung der DSK ist daher auch das bloße Betreten eines gekennzeichneten Bereichs keine wirksame Einwilligung , denn ein Schild zu lesen und hindurchzugehen, genügt dafür nicht. Zugleich muss eine Einwilligung mehrere Voraussetzungen erfüllen:

  • nachweisbar: Der Verantwortliche muss sie nachweisen können
  • transparent: verständlich, leicht zugänglich, in einfacher Sprache
  • eindeutig: deutlich von anderen Sachverhalten abgegrenzt
  • jederzeit widerrufbar: Das Widerrufsrecht muss vorher mitgeteilt werden
  • Widerruf so einfach wie Erteilung: keine Erschwerung
  • freiwillig: keine Kopplung an die Vertragserfüllung
  • informiert: Aufklärung über das Widerrufsrecht

Viele Fitnessstudios sichern die Kameraüberwachung über den Mitgliedsvertrag ab. Aber ist dies zulässig?

Die Datenschutz-Grundverordnung (DSGVO) verbietet genau dieses Vorgehen. Ist der Vertragsabschluss zwingend an die Zustimmung zur Kamera geknüpft, steht das Mitglied unter Druck. Die Einwilligung ist dann nicht freiwillig – und damit unwirksam.

Studios, die rund um die Uhr und ohne Personal öffnen, argumentieren auch, die Mitglieder könnten wählen. Wer die Kamera nicht will, kann in den besetzten Zeiten trainieren , denn dann wird nicht aufgezeichnet. Eine echte Wahl besteht aber nur bei gleichwertigen Angeboten , und die rund-um-die-Uhr-Erreichbarkeit ist gerade ein wesentlicher Vorteil des Studios. Verweigert ein Mitglied diese Einwilligung, verliert es genau diesen Vorteil – so sieht es zumindest die DSK.

Fitnessstudios sind keine Banken

Warum filmen Studios überhaupt? Meist lautet die Antwort: „Sicherheit“. Rechtlich trägt das Argument jedoch selten , denn ein Fitnessstudio ist kein Banktresor. Während in Banken und Juweliergeschäften eine typischerweise abstrakte Gefährdungslage herrscht , fehlt sie im Studio. Deshalb reicht die pauschale Berufung auf allgemeine Sicherheit nicht aus ; bevor ein Studio zur Kamera greift, sind stets weniger eingriffsintensive Mittel zu prüfen. In Betracht kommen etwa Personal vor Ort, elektronische Zugangssysteme mit Chipkarte oder QR-Code, automatische Schranken und Drehkreuze.

Sieht der Betreiber eine erhöhte Gefahr für Straftaten, trifft ihn eine Dokumentationspflicht : er muss alle Vorfälle detailliert auflisten – Zeit, Ort, Art des Vorfalls, Schadenhöhe –, denn nur so lässt sich eine konkrete Gefahrenlage nachweisen.

Ferner muss zwischen Videobeobachtung und Videoaufzeichnung unterschieden werden. Während allein ein Live-Monitoring ein unmittelbares Einschreiten ermöglicht , verhindert eine bloße Aufzeichnung keine Straftaten , denn sie dient allenfalls der Abschreckung und einer nachträglichen Aufklärung. Als alleinige Rechtfertigung reicht das meist nicht.

Wo die Kamera niemals hin darf

In bestimmten Bereichen greift das Persönlichkeitsrecht mit voller Intensität , weshalb Überwachung dort grundsätzlich unzulässig ist. Betroffen sind insbesondere Umkleiden, Duschen und Saunen . Aber auch Gastronomie- und Ruhebereiche sind tabu , weil sie der unbeeinträchtigten Kommunikation dienen. Ebenfalls unzulässig ist eine Kamera , die dauerhaft auf Arbeitsplätze wie die Rezeptionstheke blickt .

„Die Kombination aus der Ausforschung des Privatlebens und der laufenden Erfassung, welcher Tätigkeit sie jeweils nachgingen, führte zu einem besonders intensiven Eingriff in die Rechte der Betroffenen“ (2020-10-01-H_M.pdf)

Für den Diebstahlschutz gibt es Alternativen. So sind Wertschließfächer im videoüberwachten Sichtbereich außerhalb der Umkleiden die sicherere Wahl. Kann der Betreiber die Schließfächer nicht beaufsichtigen, erlaubt die DSK als Plan B eine eng fokussierte Kamera unmittelbar vor den Schließfächern – vorausgesetzt, sie erfasst keine Umkleidebereiche.

Auch die Trainingsfläche ist ein sensibler Bereich , denn Sport ist eine Form der Persönlichkeitsentfaltung. Wer leicht bekleidet trainiert und schwitzt, genießt das Recht auf informationelle Selbstbestimmung . Doch die ständige Beobachtung erzeugt Anpassungsdruck und nimmt den Trainierenden die Unbefangenheit. Deshalb geht die DSK davon aus, dass gerade in den Trainingsbereichen die Videoüberwachung die Persönlichkeitsentfaltung erheblich beeinträchtigt , und sie verweist in Punkt 4.2.4 auf diese Wirkung.

Ausnahme: die Trainingsanalyse

Gibt es Szenarien, in denen die Kamera erlaubt ist? Ja – zumindest einen solchen Sonderfall beschreibt die DSK in Punkt 1.4. So kann eine Kamera, die ausschließlich auf ein Gerät gerichtet ist, zulässig sein, wenn das Mitglied die Aufnahme zur individuellen Trainingsanalyse selbst aktiv startet. Dann liegt aber keine Videoüberwachung vor, denn der Zweck ist ein anderer: Das Mitglied will prüfen, ob es die Bewegung korrekt ausführt.

Ist die Videoanalyse der Hauptgegenstand des Vertrags, stützt der Betreiber die Verarbeitung auf Art. 6 Abs. 1 Buchst. b DSGVO, weil die Aufzeichnung der Vertragserfüllung dient. Eine widerrufbare Einwilligung ist in diesem Fall nicht nötig – in jedem Fall dürfen aber keine Dritten ins Bild geraten.

Fazit

Sicherheit und Diebstahlschutz können legitime Anliegen sein, sie dürfen aber nicht die Grundrechte der Mitglieder aushebeln. Flächendeckende Überwachung während der Öffnungszeiten ist rechtlich kaum haltbar, wenn mildere Mittel wie Personalpräsenz nicht ausgeschöpft sind. Setzen Betreiber Kameras ein, sollten sie dies auf ein solides rechtliches Fundament stellen: verschlüsselte Aufnahmen, ein Berechtigungskonzept, Datensicherung und definierte Löschfristen.

Autor

Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.

.

VARY.FY

VARY.FY begleitet Ihr Unternehmen bei der datenschutzkonformen Umsetzung ihrer
Videoüberwachung. Wir dokumentieren die Kameraanlagen, prüfen die
Rechtsgrundlagen und erstellen die datenschutzrechtliche Risikobewertung.

kontakt@varyfy.de

[1] Gremium der unabhängigen deutschen Datenschutzaufsichtsbehörden des Bundes und der Länder

MCP-Server: unkalkulierbares Risiko oder praktische Helfer

MCP-Server: unkalkulierbares Risiko oder praktische Helfer

Einen praktischen Nutzen für Unternehmen haben KI-Systeme vor allem dann, wenn sie nicht isoliert im Chat arbeiten, sondern auf die relevanten Systeme und Informationen im Betrieb zugreifen können. Hierfür schafft das sogenannten Model Context Protocol (MCP)[1] eine technische Schnittstelle. Über MCP-Server und darauf aufbauende Konnektoren können KI-Systeme externe Anwendungen, Datenquellen und Dienste, wie Dokumentenablagen, E-Mail-Postfächer oder CRM-Systeme nutzen.

Beispielsweise kann ein KI-System wie Claude.ai über einen MCP-Server auf Microsoft SharePoint zugreifen. Der Vorteil liegt dann darin, dass Inhalte nicht mehr manuell in einen Chat kopiert werden müssen, sondern das KI-System bereitgestellte Informationen innerhalb seiner Berechtigungen suchen, auswerten und gegebenenfalls auch Aktionen in den angebundenen Systemen auslösen kann. Diese Automatisierung erhöht die Produktivität, allerdings auch die Anforderungen an Datenschutz, IT-Sicherheit und Governance.

MCP ist kein Sicherheitskonzept

Über einen MCP-Server können einem KI-System, abhängig von Tool-Funktionen und Berechtigungen, weitreichende Rechte einräumt werden. Dies kann das Erstellen, Ändern oder Löschen von Daten, das Versenden von Nachrichten, das Anpassen von Zugriffsrechten oder das Auslösen von Transaktionen umfassen.

Sie sollten daher nicht wie eine gewöhnliche, folgenarme Schnittstelle behandelt werden. Ein dokumentiertes Berechtigungskonzept, die restriktive Freigabe einzelner Tools, sichere Authentifizierung, nachvollziehbare Protokollierung und wirksame Kontrollen bei risikobehafteten Aktionen sind hier als Maßnahmen beispielhaft zu nennen. Schreib-, Lösch- und Freigaberechte sollten nur eingeräumt werden, soweit sie für den konkret freigegebenen Zweck erforderlich sind. Ein KI-System sollte allein auf die Daten und Funktionen zugreifen können, die es für seine Aufgabe tatsächlich benötigt. Die technische Durchsetzung darf sich nicht allein auf Systemanweisungen oder Prompts stützen. Begrenzungen müssen auch auf Ebene des MCP-Servers, der Tool-Definitionen, der Berechtigungen oder eines vorgeschalteten Policy-Gateways umgesetzt werden.

Kritisch wird es bei autonomem Handeln

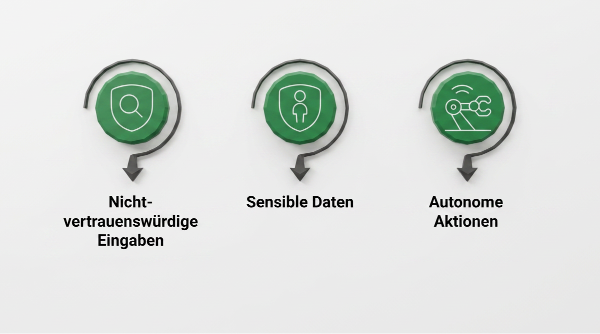
Besonders risikoreich sind KI-Systeme, die agentisch handeln und gleichzeitig drei Fähigkeiten vereinen

  1. Sie verarbeiten nicht vertrauenswürdige externe Inhalte, etwa E-Mails, Webformulare oder Nutzereingaben.
  2. Sie haben Zugriff auf personenbezogene oder sonst sensible Daten, beispielsweise Personal-, Kunden-, Gesundheits- oder Finanzdaten.
  3. Sie können autonom zustandsändernde Handlungen ausführen, etwa E-Mails versenden, Daten ändern oder löschen, Zahlungen auslösen oder weitere Dienste beauftragen.

Treffen diese Voraussetzungen zusammen, sind zusätzliche technische und organisatorische Schutzmaßnahmen erforderlich (Siehe auch: https://varyfy.de/rule-of-two-dsgvo-leitplanken-fuer-ki-agenten/). Dazu gehören insbesondere verstärkte Authentifizierung, Eingabevalidierung, Schutz gegen Prompt-Injection-Angriffe, Anomalie-Erkennung und eine verpflichtende menschliche Freigabe kritischer Aktionen.

Prompt-Injection-Angriffe sind insbesondere bei der Verarbeitung nicht vertrauenswürdiger Inhalte ein spezifisches Risiko. Angreifer können Anweisungen in Dokumenten, E-Mails, Webseiten oder Tool-Ausgaben verstecken. Verarbeitet der KI-Assistent diese Inhalte, kann versucht werden, ihn zu unbefugten Tool-Aufrufen, zur Preisgabe vertraulicher Informationen oder zu unerwünschten Änderungen in angebundenen Systemen zu veranlassen. Deshalb müssen nicht nur Eingaben, sondern auch Tool-Ausgaben geprüft und risikoreiche Handlungen technisch abgesichert werden.

Menschliche Kontrolle muss wirksam sein

Nach Möglichkeit ist auch zu vermeiden, dass ein KI-System Personen bewertet, priorisiert oder Empfehlungen mit erheblicher Wirkung abgibt. Nach Art. 22 Abs. 1 Datenschutz-Grundverordnung (DSGVO) sind ausschließlich automatisierte Entscheidungen mit Rechtswirkung oder ähnlich erheblicher Beeinträchtigung grundsätzlich unzulässig. Eine lediglich formale menschliche Beteiligung reicht hierbei nicht aus.

Das betrifft insbesondere HR-, Profiling-, Ranking-, Empfehlungs- und Auswahlprozesse. Ein KI-System kann etwa Bewerbende mit „lückenloser Berufserfahrung“ als besonders geeignet einstufen. Auch wenn die zugrunde liegenden Daten sachlich zutreffen, kann eine solche Bewertung mittelbar diskriminierend wirken: Erwerbsunterbrechungen können beispielsweise auf Elternzeit, Pflege von Angehörigen oder gesundheitliche Einschränkungen zurückgehen.

Wo KI-Ergebnisse entscheidungsrelevant sind, etwa bei der verbindlichen Entscheidung über Bewerbungen, Beschäftigte, Kundinnen und Kunden, Kreditwürdigkeit, Leistungen oder Sanktionen unmittelbar auslösen oder faktisch vorwegnehmen, muss eine fachkundige Person die Ergebnisse nachvollziehbar prüfen, eigenständig bewerten und letztlich final freigeben.

Im Beschäftigtenkontext ist zusätzlich die Mitbestimmung des Betriebsrats zu beachten

Die Einführung technischer Einrichtungen, die dazu bestimmt sind, die Leistung oder das Verhalten der Beschäftigten zu überwachen, bedarf nach § 87 Abs. 1 Nr. 6 BetrVG der Mitbestimmung des Betriebsrats.

Datenschutz beginnt bei Transparenz und Datenflüssen

Werden personenbezogene Daten über Chatverläufe, Konnektoren oder angebundene Wissensquellen verarbeitet, greifen die Transparenz- und Betroffenenrechte der DSGVO. Verantwortliche müssen insbesondere nachvollziehen können, welche Daten verarbeitet werden, aus welcher Quelle sie stammen, wer darauf zugegriffen hat und in welche Systeme sie weitergegeben wurden. Dies ist Voraussetzung dafür, Auskunfts-, Berichtigungs-, Lösch-, Einschränkungs- und Widerspruchsrechte wirksam umzusetzen (Art. 15 bis 21 DSGVO).

Ein bloßes Unterdrücken einer Ausgabe genügt dabei nicht als Löschung.[2] Erforderlich sind belastbare Prozesse, die Daten auch in verbundenen Systemen, Protokollen und soweit technisch und rechtlich geboten Sicherungskopien berücksichtigen. Sinnvoll sind insbesondere zentrale Dateninventare[3], Audit-Logs[4], Datenversionierung[5], Zugriffsblockaden für gesperrte Datensätze sowie automatisierte Löschkaskaden[6].

Zusätzlich ist zu prüfen, ob Ein- und Ausgabedaten zum Training des eingesetzten Modells verwendet werden. Ist dies bei personenbezogenen Daten nicht deaktivierbar, bedarf es einer eigenständigen datenschutzrechtlichen Bewertung, einschließlich einer tragfähigen Rechtsgrundlage nach Art. 6 DSGVO. Bei Datenflüssen in Drittländer sind außerdem die Anforderungen der Art. 44 ff. DSGVO zu beachten.

Der Einsatzkontext entscheidet über Pflichten nach der KI-Verordnung

Für die Einordnung nach der Verordnung (EU) 2024/1689 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz (KI-Verordnung, KI-VO) kommt es nicht allein auf das zugrunde liegende Modell an. Maßgeblich ist vielmehr das konkrete KI-System einschließlich seiner Zweckbestimmung und seines Einsatzkontexts.

Eine über MCP angebundene Fachanwendung kann daher als eigenständiges, nachgelagertes KI-System zu bewerten sein. Fällt ihre Zweckbestimmung in einen Bereich des Anhangs III KI-VO, etwa Beschäftigung, Bildung oder Kreditwürdigkeit, kann grundsätzlich ein Hochrisiko-KI-System vorliegen (Art. 6 Abs. 2 i. V. m. Anhang III KI-VO).

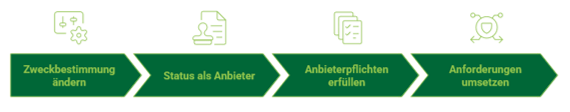
Wer ein zunächst allgemein einsetzbares KI-System für einen solchen Zweck einsetzt und dadurch dessen Zweckbestimmung verändert, kann unter Umständen selbst zum Anbieter eines Hochrisiko-KI-Systems werden (Art. 25 Abs. 1 Buchst. c KI-VO). Dann sind insbesondere Anforderungen an Risikomanagement, technische Dokumentation, Protokollierung, menschliche Aufsicht, Genauigkeit, Robustheit und Cybersicherheit zu prüfen (Art. 8 bis 15 KI-VO).

Fazit

Stufenweise vorgehen, technisch absichern

MCP eröffnet erhebliche Effizienzpotenziale. Das Protokoll ersetzt jedoch weder ein Sicherheitskonzept noch die erforderliche datenschutzrechtliche und regulatorische Einzelfallprüfung.

Unternehmen sollten vorab klären, zu welchem Zweck das KI-System eingesetzt wird, und die Zugriffsberechtigungen daran ausrichten. Ebenso ist festzulegen, welche Aufgaben das KI-System ausdrücklich nicht übernehmen darf.

Eine interne KI-Richtlinie sollte ausdrücklich regeln, wer MCP-Konnektoren freigeben darf, welche Server und Tools zulässig sind, wie Berechtigungen vergeben werden und wann menschliche Freigaben erforderlich sind , wann menschliche Freigaben erforderlich sind und wie die KI-Kompetenz der Beschäftigten sichergestellt wird. So lässt sich der Nutzen vernetzter KI-Agenten erschließen, ohne Kontrolle, Vertraulichkeit und rechtliche Verantwortlichkeit aus der Hand zu geben.

Autor

Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.


[1] https://modelcontextprotocol.io/docs/2026-07-28/getting-started/intro

[2] DSK, Orientierungshilfe „Künstliche Intelligenz und Datenschutz“, Rn. 21–30; Art. 12 ff. DSGVO

[3] AEPD-Leitfaden (2026, S. 55): „Cataloguing and cataloguing data.“

[4] AEPD-Leitfaden (2026, S. 64): „Traceability, repeatability, accountability.“

[5] AEPD-Leitfaden (2026, S. 29): „Non-repeatable behavior […] requires strict control over the sources of information“

[6] AI AGENTS UNDER EU LAW (2026, S. 14): „Control in the execution of tools.“

KI-Transparenzpflichten – Klarheit oder Dschungel behördlicher Zuständigkeiten

KI-Transparenzpflichten

Mit unserem Beitrag Transparenzpflichten für KI vom 28.05.2026 hatten wir bereits auf die Kennzeichnungspflichten nach der Verordnung (EU) 2024/1689, dem AI Act, hingewiesen. Seit dem 2. August 2026 müssen Anbieter und Betreiber bestimmter KI-Systeme insbesondere die Transparenzpflichten aus Art. 50 AI Act beachten.

Aufsicht über KI-Modelle mit allgemeinem Verwendungszweck

Davon zu unterscheiden sind die Vorschriften für KI-Modelle mit allgemeinem Verwendungszweck (General Purpose AI -GPAI). Diese gelten bereits seit dem 2. August 2025. Die Europäische Kommission nimmt die Aufsicht über diese Modelle mit Unterstützung des Amts für künstliche Intelligenz (European AI-Office) wahr. GPAI-Modelle zeichnen sich durch erhebliche Allgemeinheit aus und können eine Vielzahl unterschiedlicher Aufgaben kompetent erfüllen.

Die zuständigen nationalen Behörden setzen die Vorschriften für andere KI-Systeme durch. Der Europäische Datenschutzbeauftragte ist für KI-Systeme zuständig, die von den Organen, Einrichtungen und sonstigen Stellen der EU eingesetzt werden verwendet werden.

Zuständigkeitsstruktur in Deutschland

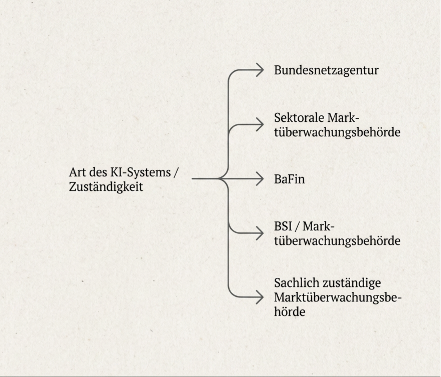
In Deutschland ist am 29.07.2026 das „Gesetz zur Marktüberwachung und Innovationsförderung von künstlicher Intelligenz“ (KI-MIG) in Kraft getreten. Für Deutschland ergibt sich hiernach die folgende Struktur für die jeweils zuständige Aufsichtsbehörde:

  • Allgemeine Marktüberwachungsbehörde sowie zentrale Anlauf- und Beschwerdestelle ist die Bundesnetzagentur. Soweit keine besondere sektorale Zuständigkeit eingreift, überwacht sie die Einhaltung des AI Acts.
  • Bei KI-Systemen, die mit Produkten oder Sicherheitsbauteilen in Zusammenhang stehen, auf die die in Anhang I Abschnitt A des AI Acts genannten Harmonisierungsrechtsvorschriften anzuwenden sind, ist die jeweils nach dem Produktrecht zuständige Marktüberwachungsbehörde verantwortlich, z.B. gemäß  Maschinenrichtlinie (2006/42/EG) oder  Spielzeugrichtlinie (2009/48/EG).
  • Für KI-Systeme, die in direktem Zusammenhang mit einer regulierten Finanztätigkeit stehen und von beaufsichtigten Finanzunternehmen eingesetzt werden, ist die Bundesanstalt für Finanzdienstleistungsaufsicht zuständig.

Cybersicherheit und Tests unter Realbedingungen

  • Bei Verdachtsfällen einer Nichteinhaltung KI-spezifischer Cybersicherheitsanforderungen informiert die nach Art. 52 Abs. 2 der Verordnung (EU) 2024/2847 zu benennende Marktüberwachungsbehörde die jeweils nach dem KI-MIG zuständige Marktüberwachungsbehörde. Übergangsweise nimmt das Bundesamt für Sicherheit in der Informationstechnik (BSI) diese Aufgabe wahr. Die zuständige Marktüberwachungsbehörde prüft anschließend, ob sie Maßnahmen ergreift.
  • Bei Tests von Hochrisiko-KI-Systemen unter Realbedingungen außerhalb eines KI-Reallabors ist ebenfalls die jeweils sachlich zuständige Marktüberwachungsbehörde zuständig. Sie prüft und genehmigt insbesondere den Testplan.

Datenschutzaufsicht und parallele Verfahren

Die Datenschutzaufsichtsbehörden des Bundes und der Länder sind nach § 9 Abs. 4 Nr. 1 KI-MIG grundsätzlich als einzubeziehende „sonstige Behörden“ genannt. Sie werden dadurch nicht allgemein zu Marktüberwachungsbehörden nach dem AI Act. Bei datenschutzrelevanten KI-Anwendungen können sie jedoch weiterhin aufgrund ihrer eigenen Befugnisse tätig werden. Dadurch können neben einem KI-rechtlichen Marktüberwachungsverfahren auch datenschutzrechtliche Verfahren nach der Datenschutz-Grundverordnung entstehen. Die Kooperation nach § 9 KI-MIG soll widersprüchliche Aufsicht vermeiden, enthält aber keine ausdrückliche Sanktionskoordination. Bei parallelen Verfahren wird deshalb insbesondere der Verhältnismäßigkeitsgrundsatz und gegebenenfalls das Verbot der Doppelbestrafung aus Art. 50 der Charta der Grundrechte der Europäischen Union zu beachten sein.

Offene Fragen für die Praxis

Abzuwarten bleib auch, ob die Zuständigkeitsstruktur in der Praxis zu unübersichtlichen Zuständigkeiten, divergierenden Auslegungen und Mehrfachbefassungen verschiedener Marktüberwachungsbehörden bei demselben KI-System führt.

Autor

Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.

Schadensersatz bei Datenpanne im Bewerbungsverfahren

BGH: Kontrollverlust mit konkreter Folge

Der sogenannte Kontrollverlust über personenbezogene Daten ist immer wieder Gegenstand gerichtlicher Auseinandersetzungen, z.B, wenn Steuerunterlagen an einen falschen Empfänger versandt werden[i] oder im Fall einer verspäteten Auskunft[ii]. Im Kern geht es um die Frage, ob daraus ein Schadensersatzanspruch der betroffenen Person folgen kann.

Übermittelt ein Unternehmen versehentlich Informationen aus einem laufenden Bewerbungsverfahren an einen unbeteiligten Dritten und nimmt dieser die Informationen zur Kenntnis, kann dies einen ersatzfähigen immateriellen Schaden des Bewerbers begründen. So entschied der Bundesgerichtshof (BGH) mit Urteil vom 23. Juni 2026[iii].

Im Streitfall versandte das Unternehmen über die Plattform XING versehentlich eine Nachricht mit personenbezogenen Daten des Klägers an einen Dritten. Dieser hatte zuvor gemeinsam mit dem Kläger in demselben Unternehmen gearbeitet. Die fehlgeleitete Nachricht enthielt nicht nur die Information über die Bewerbung des Klägers, sondern auch Angaben zu dessen Gehaltsvorstellungen und zur angebotenen Vergütung:

„Lieber Herr K[Nachname des Klägers], ich hoffe es geht Ihnen gut! Unser Leiter – Herr R[…] – findet ihr Händler Profil sehr interessant. Jedoch können wir Ihre Gehaltsvorstellungen nicht erfüllen. Er kann 80k + variable Vergütung anbieten. Wäre das unter diesen Gesichtspunkten weiterhin für Sie interessant? Ich freue mich von Ihnen zu hören und wünsche Ihnen einen guten Start in den Dienstag. Viele Grüße, I[…] J[…]“

Der Empfänger leitete diese Nachricht an den Kläger weiter und fragte ab, ob sie für ihn bestimmt war und ob er auf Stellensuche sei. Der Kläger befürchtete dabei, dass dieser die Informationen ebenso weitergeben oder daraus einen Wettbewerbsvorteil ziehen könnte. Er verlangte deshalb von dem Unternehmen, bei dem er sich beworben hatte, Schadensersatz und Unterlassung. Besonders belastend war für er, dass ein Dritter aus derselben Branche nun nicht nur von seiner Bewerbung wusste, sondern auch Kenntnis von seiner Gehaltsforderung und der aus seiner Sicht nachteiligen Verhandlungsposition hatte.

Der BGH bejahte einen immateriellen Schaden dem Grunde nach. Maßgeblich ist Art. 82 Abs. 1 der Datenschutz-Grundverordnung (DSGVO). Die Vorschrift kennt keine Erheblichkeitsschwelle, d.h. ein Schaden muss nicht besonders schwer wiegen. Die betroffene Person muss jedoch darlegen und gegebenenfalls beweisen, dass ihr tatsächlich ein immaterieller Schaden entstanden ist. Entscheidend ist nicht allein der Datenschutzverstoß, sondern dessen konkrete Auswirkung auf die betroffene Person. Dies zeigt sich insbesondere in der Kontaktaufnahme durch den unbefugten Empfänger.

Kontrollverlust braucht einen belegbaren Effekt

Die fehlerhafte Übermittlung der Nachricht stellte eine Datenschutzverletzung dar. Für einen Schadensersatzanspruch nach Art. 82 Abs. 1 DSGVO muss die betroffene Person, hier der Bewerber, jedoch darlegen und beweisen, dass sie einen immateriellen Schaden erlitten hat. Dies kann ein Verlust der Kontrolle über personenbezogene Daten sein. Nach der Auffassung des BGH, muss die unbefugte Übermittlung im konkret eine nachteilige Auswirkung für die betroffene Person haben. Weder eine abstrakte Gefahr noch die bloße Behauptung einer Beeinträchtigung genügen. Eine besondere Erheblichkeitsschwelle besteht allerdings nicht.

Im konkreten Fall waren diese Voraussetzungen jedoch erfüllt. Der irrtümlich angeschriebene Dritte nahm die Nachricht zur Kenntnis und kontaktierte den Kläger wegen dessen Bewerbung. Damit blieb die unbefugte Übermittlung nicht folgenlos. Die Daten hatten den vorgesehenen Empfängerkreis verlassen und eine konkrete Reaktion ausgelöst.

Auch die Sorge vor einer missbräuchlichen Verwendung personenbezogener Daten kann nach Art. 82 Abs. 1 DSGVO einen immateriellen Schaden begründen. Sie muss jedoch nachvollziehbar sein und sich als tatsächliche Beeinträchtigung der betroffenen Person darstellen. Im vorliegenden Fall war der Empfänger in derselben Branche tätig und wusste nun von der Bewerbung des Klägers. Seine Rückfrage machte den Kontrollverlust für den Kläger konkret erfahrbar.

Die Entscheidung wird besonders anschaulich, wenn man den Inhalt der Nachricht berücksichtigt. Offenbart wurden nicht lediglich Kontaktdaten oder die abstrakte Tatsache einer Bewerbung. Der Dritte erhielt konkrete Informationen über die berufliche Neuorientierung des Klägers, seine Gehaltsvorstellungen und das Gegenangebot des potenziellen Arbeitgebers. Gerade diese Kombination machte den Kontrollverlust für den Kläger spürbar.

Unterlassung erfordert mehr als einen Fehler

Der Unterlassungsanspruch hingegeben scheiterte. Die DSGVO enthält selbst keinen eigenständigen Anspruch, mit dem eine betroffene Person künftige rechtswidrige Verarbeitungen vorsorglich untersagen lassen kann, soweit sie nicht zugleich die Löschung der betreffenden Daten verlangt.

Ein Anspruch nach nationalem Recht kann dennoch in Betracht kommen, insbesondere § 1004 Abs. 1 S. 2, § 823 Absatz 1 des Bürgerlichen Gesetzbuchs (BGB) in Verbindung mit Artitkel 1 Abs. 1 und Art. 2 Abs. 1 des Grundgesetzes sowie § 1004 Abs. 1 S. 2 BGB analog, § 823 Abs. 2 BGB in Verbindung mit Art. 6 DSGVO. Voraussetzung ist jedoch stets eine Wiederholungsgefahr.

Nach einem bereits begangenen Verstoß spricht grundsätzlich eine tatsächliche Vermutung für das Bestehen einer Wiederholungsgefahr. Diese Vermutung kann jedoch unter strengen Voraussetzungen widerlegt werden. Hier sah der BGH eine einmalige Sondersituation. Die beanstandete Nachricht stand in einem konkreten Bewerbungsverfahren, das inzwischen beendet war. Deshalb bestand keine hinreichende Wahrscheinlichkeit, dass sich eine vergleichbare Verletzung gegenüber dem Kläger wiederholen würde.

Höhe des Schadens

Über die Höhe des immateriellen Schadensersatzes entschied der BGH dagegen nicht abschließend. Er verwies den Rechtsstreit insoweit an das Berufungsgericht (Oberlandesgericht Frankfurt/Main) zurück, was die Höhe des Schadensersatzes zu bestimmen hat.

Fazit

Ein fehlgeleiteter Datensatz oder eine versehentlich versandte Nachricht löst nicht automatisch einen Schadensersatzanspruch aus. Erreichen die Informationen jedoch einen unbefugten Dritten und hat dies konkrete nachteilige Folgen für die betroffene Person, kann ein Anspruch auf immateriellen Schadensersatz bestehen. Unternehmen müssen Ihre Prozesse im Bewerbungsprozess im Griff haben. Berechtigungskonzepte, aber auch Empfängerprüfungen, Freigaben und Meldewege müssen zuverlässig funktionieren.Eine Datenpanne endet nicht immer mit einem Klick auf „Zurückrufen“.

AUTOR

Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.


[i] Europäischer Gerichtshof (EuGH) v. 20.06.2024 – C-590/22 PS

[ii] Bundesarbeitsgericht (BAG): Urt. v. 20.02.2025, Az.: 8 AZR 61/24

[iii] BGH, Urt. v. 23.06.2026, Az. VI ZR 97/22

Rule of Two: DSGVO-Leitplanken für KI-Agenten

Rule of Two: DSGVO-Leitplanken für KI-Agenten

Die spanische Datenschutzbehörde (AEPD) hat im Februar 2026 einen 71-seitigen Leitfaden zur Nutzung von KI-Agenten veröffentlicht. Darin beschreibt sie eine simple, aber äußerst wirksame Regel für den sicheren Einsatz von KI-Agenten:

die „Rule of Two“.

Was ist die Rule of Two?

Die Grundregel ist denkbar einfach

Ein KI-Agent sollte maximal 2 von 3 dieser Eigenschaften gleichzeitig haben:  

  1. Verarbeitung nicht-vertrauenswürdiger Eingaben
    z.B. User-Prompts, E-Mails von außen, Formulardaten aus dem Web
  2. Zugriff auf sensible Daten
    z.B. Kundendatenbank, Gesundheitsdaten, Finanzdaten, Personaldaten
  3. Autonome Aktionen mit Personenbezug
    z.B. automatisch E-Mails versenden, Zahlungen auslösen, Daten löschen, Verträge abschließen

Die Kombination aller drei ohne menschliche Aufsicht ist zu vernmeiden:

Vereint ein KI-Agent alle drei Eigenschaften, werden weitere Maßnahmen las Minimum erforderlich:

  • Zusätzliche Sicherheitsmaßnahmen
    Verstärkte Authentifizierung, Prompt-Injection-Schutz, Input-Validierung, Anomalie-Erkennung
  • Verpflichtende menschliche Aufsicht (Human-in-the-Loop)
    Kritische Aktionen müssen vor der Ausführung von Menschen geprüft und freigegeben werden
  • Erweiterte Dokumentation für DSGVO-Compliance
    Detaillierte Risikoanalyse, Datenschutz-Folgenabschätzung (DSFA), Aufzeichnung aller Entscheidungen

Die Rule of Two wird zwar für sich gesehen nicht allein ausreichen, um für eine DSGVO-konformität bei dem Einsatz von KI-Agenten zu sorgen, sie ist aber mindestens mehr als nur eine technische Empfehlung.

Unternehmen, die diese Regel bei der Entwicklung und dem Betrieb von KI-Agenten berücksichtigen, reduzieren nicht nur rechtliche Risiken, sondern schaffen auch vertrauenswürdigere Systeme für ihre Nutzer. Die „Rule of Two“ gehört zumindest für die Entwicklung von KI-Agenten, auch in zur KI-Kompetenz.

Quelle und weiterführende Informationen

Die vollständigen Leitlinien der AEPD finden Sie hier:
Agentic Artificial Intelligence – AEPD Guide (PDF)

Autor

Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.

Vereinbaren Sie jetzt Ihren Beratungstermin! https://varyfy.de/kontakt/

Unternehmen werden ab dem 19.06.2026 Anlaufstelle für Beschwerden in UK

Änderung des Datenschutzrechts in UK!

Ab dem 19.06.2026 werden für UK Unternehmen primäre Anlaufstelle für Datenschutzbeschwerden

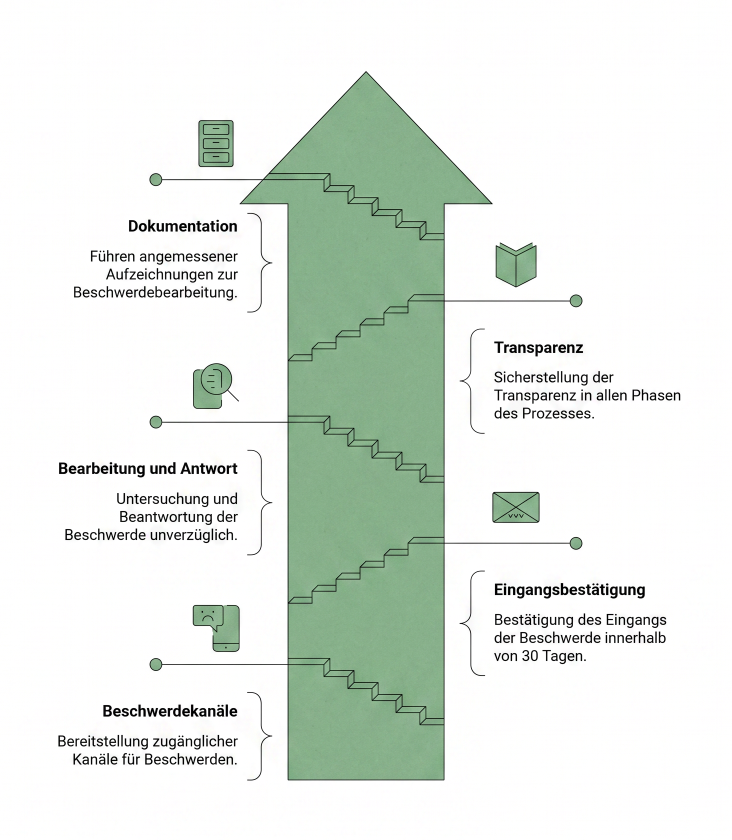
Ab dem 19. Juni 2026 gilt für Unternehmen unter britischem Datenschutzrecht eine wichtige Neuerung: Sie müssen ein formelles und nachvollziehbares Beschwerdemanagementsystem einrichten, speziell für Anliegen, die die Nutzung personenbezogener Daten betreffen. Dieses System ist parallel zu den bereits etablierten Prozessen für Betroffenenrechte zu führen, etwa für Auskunfts- oder Löschanfragen.

Grundlage der Änderung ist der Data (Use and Access) Act 2025 (DUAA). Diese Vorschrift ergänz den britischen Data Protection Act 2018. Konkret geht es Section 164A des Data Protection Act 2018:

164AComplaints by data subjects to controllers

(1)A data subject may make a complaint to the controller if the data subject considers that, in connection with personal data relating to the data subject, there is an infringement of the UK GDPR or Part 3 of this Act.

(2)A controller must facilitate the making of complaints under this section by taking steps such as providing a complaint form which can be completed electronically and by other means.

(3)If a controller receives a complaint under this section, the controller must acknowledge receipt of the complaint within the period of 30 days beginning when the complaint is received.

(4)If a controller receives a complaint under this section, the controller must without undue delay—

(a)take appropriate steps to respond to the complaint, and

(b)inform the complainant of the outcome of the complaint.

(5)The reference in subsection (4)(a) to taking appropriate steps to respond to the complaint includes—

(a)making enquiries into the subject matter of the complaint, to the extent appropriate, and

(b)informing the complainant about progress on the complaint.

https://www.legislation.gov.uk/ukpga/2018/12/section/164A

Damit werden Unternehmen zur ersten Anlaufstelle für datenschutzrechtliche Beschwerden in Großbritannien. Betroffene Personen können sich auch direkt die britische Aufsichtsbehörde, das Information Commissioner’s Office (ICO) wenden.

Wichtig: Die europäische Datenschutz-Grundverordnung (DSGVO) ist von dieser Änderung nicht betroffen

Für betroffene Unternehmen bedeutet dies:

  • Beschwerden müssen innerhalb festgelegter Fristen und Verfahren direkt von Unternehmen bearbeitet werden können
  • Das Beschwerderecht muss in Datenschutzinformationen und bei der Beantwortung von Betroffenenanfragen erwähnt werden
  • Die Bearbeitung von Beschwerden wird sichtbar, überprüfbar und somit für die Aufsichtsbehörde relevant
  • Unzureichende oder inkonsistente Bearbeitung erhöht die Wahrscheinlichkeit von aufsichtsbehördlichem, Handeln

Diese Anforderungen bauen auf bestehenden Rechenschafts- und Transparenzpflichten der UK GDPR auf. Dabei findet eine Erweiterung der operative Beschwerdebearbeitung statt.

Welche Unternehmen sind betroffen?

Die neue Pflicht Beschwerden entgegen zu nehmen, richtet sich an jedes Unternehmen, das als Verantwortlicher im Sinne der UK GDPR (https://www.gov.uk/data-protection) personenbezogene Daten verarbeitet und damit unter die Beschwerdepflichten des Data Protection Act 2018 fällt.

Konkret betroffen sind:

  • Verantwortliche – unabhängig von ihrem Standort –, die über Zweck und Mittel der Verarbeitung britischer personenbezogener Daten entscheiden
  • Nicht-britische Unternehmen, die Waren oder Dienstleistungen für Personen im Vereinigten Königreich anbieten oder deren Verhalten beobachten
  • Unternehmen in gemeinsamen Verantwortlichkeiten und Konzernstrukturen, in denen Entscheidungen zur Datenverarbeitung gemeinsam getroffen werden

Hinweis für Auftragsverarbeiter:
Auftragsverarbeiter sind von der Pflicht nicht direkt betroffen. Allerdings können hier Unterstützungspflichten bei der Bearbeitung von Beschwerden bestehen.

Was ist neu?

Betroffene Unternehmen müssen ab dem Stichtag Mindeststandards für die Bearbeitung datenschutzrechtlicher Beschwerden erfüllen.

Kernpflichten

Sanktionen bei Nichteinhaltung

Bei Verstößen gegen das Beschwerdeverfahren drohen Geldbußen von bis zu £8,7 Millionen oder 2 % des weltweiten Jahresumsatzes (je nachdem, welcher Betrag höher ist). Bei schwerwiegenden Datenschutzverstößen, die im Rahmen der Untersuchung festgestellt werden, können Bußgelder sogar höher ausfallen.

Weitere Informationen

Das ICO bietet folgende offizielle Guidance (Stand Mai 2026):

Hauptseite: https://ico.org.uk/for-organisations/how-to-deal-with-data-protection-complaints/

Bei Rückfragen zu dem Thema stehen wir gerne zur Verfügung: KONTAKT | VARY.FY

Unsere Takeaways vom Data Protection Day 2026 in Brüssel

AUTOREN

Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.

Sarah Tavcer ist Rechtsanwältin und seit einigen Jahren als externe Datenschutzbeauftragte und Datenschutzberaterin tätig. Außerdem ist die zertifizierte KI-Compliance-Beauftragte.

KI-Output = Urheberrechtsverletzung? GEMA vs. Open AI

In diesem Zusammenhang hatte die GEMA seit 2024 im Impressum ihrer Webseite einen Nutzungsvorbehalt zum sogenannten Text und Data Mining2, die automatisierte Analyse großer Mengen digitaler Daten, um Muster, Zusammenhänge und neue Erkenntnisse zu gewinnen, für die in ihrem Repertoire enthaltenen Werke aufgenommen.


  1. https://www.justiz.bayern.de/gerichte-und-behoerden/landgericht/muenchen-1/presse/2025/11.php ↩︎
  2. vgl. § 44b UrhG ↩︎
  3. Vgl. § 14 UrhG ↩︎
  4. vgl. EuGH 05.03.2015, C-463/12 Rn. 35 – Copydan). ↩︎
  5. LG München I, Endurteil v. 11.11.2025 – 42 O 14139/24 Rn 183 ↩︎
  6. Vgl. § 44b UrhG ↩︎
  7. Vgl. § 60 d UrhG ↩︎
  8. LG München I, Endurteil v. 11.11.2025 – 42 O 14139/24 Rn 172 ↩︎
  9. Carlini et al. 2021, a.a.O., Anlage K 23.1, S. 2634: „[We] find that over 600 of [the examined samples] are verbatim samples from the [model]-2 training data (confirmed in collaboration with the creators of [model]-2) ↩︎
  10. https://www.tagesschau.de/wirtschaft/digitales/openai-gema-songtexte-100.html ↩︎

Der Data Act und seine Auswirkungen auf die Windenergie

Pflichten für Hersteller

Umfang der bereitzustellenden Daten 

Der Umfang ergibt sich aus Art. 2 Abs. 17 Data Act:

Das Zugangsrecht umfasst bei der Nutzung erstellte Daten, sowohl personenbezogene als auch nicht personenbezogene Daten. 

Datenschutzrechtliche Vorgaben

Beim Zugang zu personenbezogenen Daten gelten vorrangig die Regelungen der Datenschutz-Grundverordnung (DSGVO). Der Nutzer benötigt eine Rechtsgrundlage nach Art. 6 DSGVO. Personenbezogene Daten Dritter können aus Sicht eines Unternehmens auch die eigenen Beschäftigten betreffen. Eine Lösung kann die Anonymisierung bieten, da anonymisierte Daten vom Anwendungsbereich der DSGVO ausgenommen sind. 

Praxisbeispiel: Betriebsführer und Vergleichsanlagen

Verwaltet ein Betriebsführer Windenergieanlagen verschiedener Betreiber, darf er nicht ohne Weiteres alle Anlagendaten nutzen – etwa für sogenannte Ausfallberechnungen gegenüber Versicherungen. 

Bei einem Anlagenausfall zahlt die Versicherung den entgangenen Ertrag auf Basis der theoretisch möglichen Stromproduktion. Diese wird anhand von Vergleichsanlagen berechnet – also Anlagen desselben Herstellers und Typs in vergleichbarer Umgebung (z. B. im rheinhessischen Bergland). Gehören diese Anlagen unterschiedlichen Betreibern, greift der Data Act. Eine Nutzung dieser Daten erfordert dann beispielsweise eine vertragliche Grundlage. 

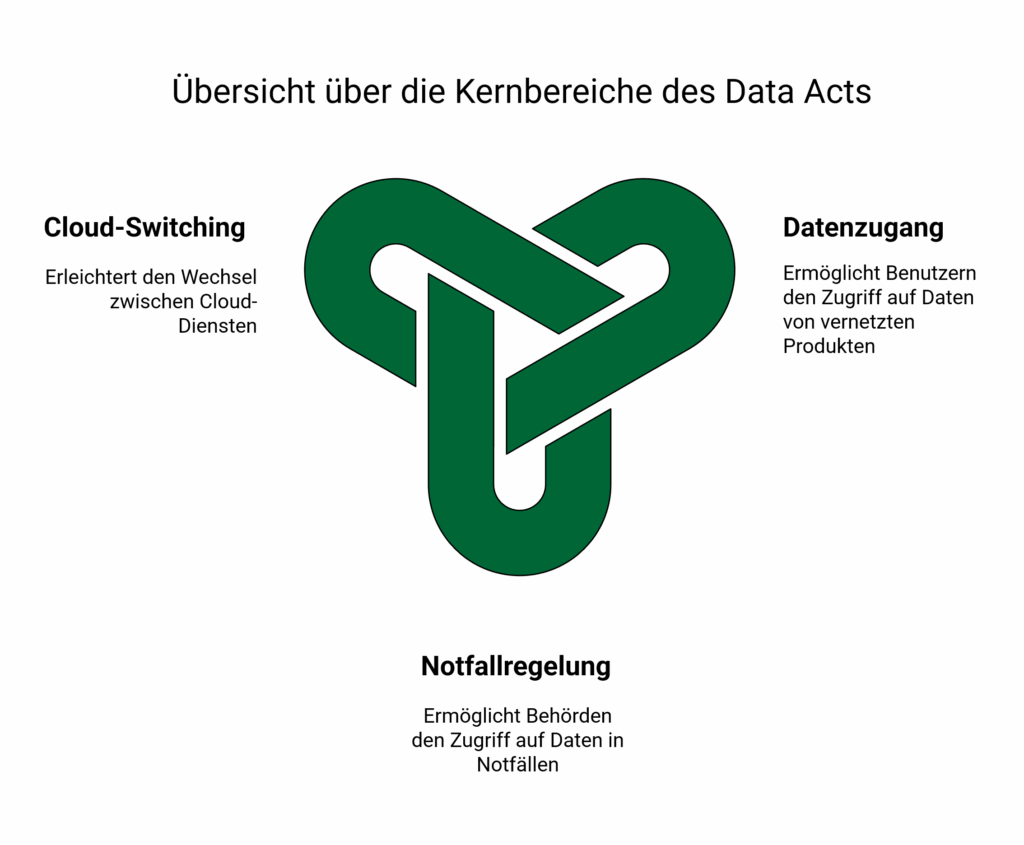
Behörden können Unternehmen unter bestimmten außergewöhnlichen Voraussetzungen, etwa bei Naturkatastrophen oder akuter Energieknappheit, verpflichten, bestimmte Daten herauszugeben. Voraussetzung ist, dass diese Daten dringend zur Bewältigung der Notlage benötigt werden und nicht anders beschaffbar sind. 

Bereitstellung und Ablehnungsfristen 

Die Daten sind grundsätzlich unverzüglich bereitzustellen. Um den Aufwand zu minimieren, sind technische, organisatorische und rechtliche Maßnahmen zu berücksichtigen. „Bereitstellen“ bedeutet nicht zwingend Übermittlung – eine sogenannte In-situ-Bereitstellung direkt am vernetzten Produkt genügt. 

Unternehmen können ein behördliches Datenverlangen ablehnen, müssen dies jedoch unverzüglich, spätestens innerhalb von fünf Arbeitstagen nach Eingang tun. In allen anderen Fällen außergewöhnlicher Notwendigkeit beträgt die Ablehnungsfrist 30 Arbeitstage. 

Um sogenannte „Lock-in-Effekte“ zu verhindern – also die Bindung an einen Anbieter, weil ein Wechsel zu kompliziert, zu teuer oder mit Datenverlust verbunden wäre -, verpflichtet der Data Act, Anbieter von Datenverarbeitungsdiensten, technische und vertragliche Hürden abzubauen. 

Der „Umzug“ eigener Daten von einem Cloud-Service zu einem anderen soll einfacher und unkomplizierter werden. Anbieter müssen den Wechsel innerhalb von maximal 30 Tagen ermöglichen. Vertragsklauseln, die einen Wechsel behindern, sind unwirksam. 

Der Data Act stärkt damit die Datensouveränität und ermöglicht die nahtlose Fortführung der eigenen Datenhistorie bei einem neuen Anbieter. 

Beispiel: Betreiber cloudbasierter Asset-Management- und SCADA-Software sollen künftig leichter den Anbieter wechseln können.

Ein zentrales Anliegen des Data Acts ist der Schutz von Geschäftsgeheimnissen und vertraulichen Informationen, insbesondere wenn Unternehmen verpflichtet werden, solche Daten an Nutzer oder Dritte weiterzugeben. Der Data Act erkennt dieses Schutzbedürfnis ausdrücklich an. 

Unternehmen, die Daten bereitstellen müssen, sind nicht verpflichtet, Geschäftsgeheimnisse oder vertrauliche Informationen preiszugeben, sofern keine angemessenen Schutzmaßnahmen getroffen werden (Art. 4 Abs. 6, Art. 8 Abs. 6). 

Das bedeutet: 

  • Der Datenempfänger muss geeignete Maßnahmen zum Schutz der erhaltenen Geschäftsgeheimnisse treffen. 
  • Es dürfen keine Daten weitergegeben werden, wenn dies mit einem unvertretbaren Risiko für die Preisgabe von Geschäftsgeheimnissen verbunden wäre. 

Die Parteien können vertraglich festlegen, wie Geschäftsgeheimnisse geschützt werden – etwa über: 

  • Vertraulichkeitsvereinbarungen (NDAs) 
  • Beschränkungen der Nutzung und Weitergabe 
  • Technische Zugriffsbeschränkungen 

Der Data Act sieht vor, dass Empfänger von Daten, die Geschäftsgeheimnisse enthalten, diese nicht für eigene Zwecke außerhalb der vereinbarten Nutzung verwenden dürfen. 

Wenn trotz aller Maßnahmen ein unvertretbares Risiko für die Offenlegung von Geschäftsgeheimnissen besteht, können Unternehmen die Herausgabe verweigern.

Befürchtet ein Windturbinen-Hersteller, dass durch die Herausgabe von Sensordaten an Betreiber oder Dritte sensible Informationen – etwa zu Algorithmen, Betriebsstrategien oder Wartungsprozessen – offengelegt werden, kann er Schutzmaßnahmen verlangen. Erst wenn diese vereinbart und umgesetzt sind, muss er die Daten bereitstellen. Kommt es dennoch zu einem unvertretbaren Risiko, kann die Herausgabe abgelehnt werden.

Der Data Act stellt einen Paradigmenwechsel dar. Er versucht, die enorme wirtschaftliche Kraft, die in den Daten des Internets der Dinge steckt, für alle nutzbar zu machen, während er gleichzeitig die Grundrechte des Datenschutzes wahren will. Dieses Spannungsfeld zwischen Öffnung und Schutz wird Hersteller und Anwender in den kommenden Jahren intensiv beschäftigen. 

Für Betreiber und Betriebsführer von Windenergieanlagen ist dies ein echter Gewinn: Kein Betteln mehr um Daten. Der Data Act liefert den rechtlichen Hebel zur Daten-Demokratisierung. 

Die entscheidende Frage für Unternehmen wird nun sein: Wie werden die Kompetenzen und die technische Infrastruktur aufgebaut, um aus dieser neuen Datenflut nicht nur Compliance-Pflichten, sondern echte Wettbewerbsvorteile zu generieren?