Seit dem 2. Februar 2025 müssen Unternehmen, die KI-Systeme anbieten oder betreiben, die KI-Kompetenz ihres Personals fördern. Für die Geschäftsleitung ist das mehr als Compliance: AI-Leadership beschreibt die Führungs- und Steuerungskompetenz für den KI-Einsatz. Warum diese Kompetenz zur Schlüsselqualifikation wird, lesen Sie hier.
Der Begriff AI-Leadership ist gesetzlich nicht definiert. Gleichzeitig lassen sich aber eine Vielzahl von Weiterbildungsangeboten zu dem Thema im Internet finden, die Führungskräften versprechen sie „zu befähigen“, KI in Entscheidungsprozessen und der Zusammenarbeit mit Teams einzusetzen, KI-gestützte Strategien zu entwickeln und somit ihr Unternehmen zukunftssicher zu machen. Das Gesetz kennt nur den Begriff der sogenannten KI-Kompetenz. So definiert Artikel 3 Nummer 56 KI-Verordnung die KI-Kompetenz als Fähigkeiten, Kenntnisse und das Verständnis, die es Anbietern, Betreibern und Betroffenen ermöglichen, KI-Systeme sachkundig einzusetzen und sich der Chancen und Risiken bewusst zu werden.
Artikel 4 der KI-VO verpflichtet Anbieter und Betreiber von KI-Systemen, nach besten Kräften sicherzustellen, dass ihr Personal und andere Personen, die in ihrem Auftrag mit dem Betrieb und der Nutzung von KI-Systemen befasst sind, über ein ausreichendes Maß an KI-Kompetenz verfügen ( https://varyfy.de/ki-kompetenz/). Die Pflicht gilt seit dem 2. Februar 2025 und erfasst alle KI-Systeme, unabhängig von der Risikoklassifizierung.
Mit dem Digital Omnibus on AI (https://varyfy.de/der-digital-omnibus-on-ai-was-hat-sich-geaendert/) wurde dies nochmal angepasst. Wie Unternehmen KI-Kompetenz aufbauen, bleibt ihnen überlassen. Es gibt keine Zertifizierungspflicht und keinen vorgeschriebenen KI-Beauftragten. Sicher ist aber, dass die Schaffung von KI-Kompetenz Unternehmen ganzheitlich betrifft und damit auch die Geschäftsleitung betrifft.
Steuerung in der Praxis
In der Praxis kommen Beschäftigte und Fachabteilungen auf Führungskräfte zu, um mit KI Prozesse zu verbessern und die Produktivität zu steigern. Steuert die Führungskraft nicht, droht Schatten-KI: nicht freigegebene Systeme werden trotzdem eingesetzt. Ebenso leicht gerät die Kostenkontrolle aus dem Blick. Führungskräfte sollten wissen, wie Anbieter von KI-Systemen abrechnen. Und sie müssen den konkreten Anwendungsfall kennen, um einzuschätzen, ob und welches KI-System oder KI-Modell zum Einsatz kommt.
Die Abrechnung der Anbieter folgt dabei selten einem einfachen Modell. Je nach System zahlen Unternehmen pro Nutzer, pro Abfrage oder nach Verbrauch der Rechenleistung. Wer die Kostenstruktur nicht kennt, kann weder Budgets planen noch erkennen, wann sich ein Einsatz wirtschaftlich lohnt.
Dazu gehört, die KI-Kompetenz der einzelnen Beschäftigten zu steuern. Wer in der Softwareentwicklung KI-Systeme nutzt, braucht anderes Fachwissen als Kolleginnen und Kollegen im Marketing oder im Personalbereich. Führungskräfte bauen Widerstände ab und nehmen das Personal mit.
Die Geschwindigkeit der technologischen Entwicklung verlangt zudem, dass Kompetenz kein einmaliges Projekt ist. Was heute als Standardwerkzeug gilt, kann morgen durch ein leistungsfähigeres Modell ersetzt sein. Führungskräfte, die KI steuern, müssen deshalb auch den Zeitpunkt der Nachschulung im Blick behalten.
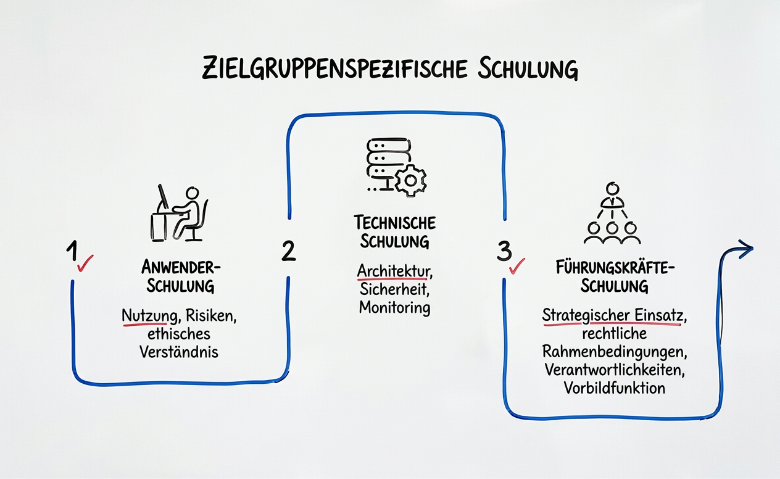
Empfohlen wird, die Schulung nach Zielgruppen zu differenzieren:
Anwenderinnen und Anwender lernen Nutzung, Risiken und ethisches Verständnis, technische Mitarbeitende Architektur, Sicherheit und Monitoring.
Führungskräfte bilden dabei eine eigene Gruppe mit eigenem Fokus: strategischer Einsatz, rechtliche Rahmenbedingungen, Verantwortlichkeiten, Vorbildfunktion.
Davon ausgehend, dass „AI-Leadership“ als die Führungs- und Steuerungskompetenz für den KI-Einsatz zu verstehen ist, erweitert dies letztlich die Definition von AI-Literacy bzw. KI-Kompetenz um die aktive Führungsdimension: Es reicht nicht, KI zu verstehen.
Für Führungskräfte bedeutet KI-Kompetenz weit mehr als reine Compliance.
Vom Nachweis zur Strategie
Die Steuerung braucht auch Nachweis. Die Leitlinien von BeKI und BAköV empfehlen, die durchgeführten Schulungen und zu dokumentieren, was Art, Umfang und Teilnehmer betrifft. Ein Zertifikat ist nicht erforderlich, ein internes Verzeichnis genügt. Regelmäßige Auffrischung gehört dazu, etwa bei Systemwechseln oder regulatorischen Änderungen.
Wer die Pflicht nicht ernst nimmt, riskiert mehr als einen verpassten Produktivitätsgewinn. Werden Beschäftigte nicht angemessen geschult, kann das bei Vorfällen, die auf mangelnde KI-Kompetenz zurückzuführen sind, zu rechtlichen Konsequenzen führen. Ein KI-Beauftragter ist nicht vorgeschrieben, kann aber als Multiplikator helfen, die Kompetenz im Unternehmen zu verankern.
Fazit
AI-Leadership kann somit als die Kompetenz verstanden werden, KI verantwortungsvoll im Unternehmen einzusetzen, ohne die eigene Wettbewerbsfähigkeit zu gefährden. Ein zentraler Baustein ist dabei die Entwicklung einer nachhaltigen KI-Strategie, die von der Unternehmensvision zur konkreten Roadmap führt. Diese Strategie zu tragen, verlangt mehr als Technikverständnis. AI-Leadership bedeutet, die richtigen Anwendungsfälle zu priorisieren, das Personal auf dem passenden Niveau zu schulen und die Verantwortung klar zu verteilen — und setzt dabei voraus, dass die Führungskräfte selbst über die nötige AI-Literacy verfügen. Wer die Möglichkeiten und Grenzen von KI versteht, erkennt, wo sie einen echten Vorteil bringt, und wo sie nur ein weiteres Werkzeug bleibt. Der regulatorische Mindeststandard ist gesetzt. Ob KI im Unternehmen ein Werkzeug bleibt oder zum Wettbewerbsvorteil wird, entscheidet die Führungskraft.
Autorin
Sarah Tavcer ist Rechtsanwältin und seit einigen Jahren als externe Datenschutzbeauftragte und Datenschutzberaterin tätig. Außerdem ist die zertifizierte KI-Compliance-Beauftragte.
Wir von VARY.FY helfen Ihnen bei der Umsetzung von AI-Leadership. Mit Beratung, Workshops und passender Unterstützung entwickeln Sie eine KI-Strategie, die zu Ihrem Unternehmen passt – von der Zielgruppenanalyse über die Schulungskonzepte bis zur Dokumentation.
Am 27. Juli 2026 ist der „Digital-Omnibus on AI“ EU-weit in Kraft getreten. Damit für bestimmte Regelungen und Fristen der KI-Verordnung (KI-VO) angepasst. Der Digital-Omnibus on AI, der am 19. November 2025 als Teil des digitalen Omnibuspakets vorgeschlagen wurde, soll gezielte Vereinfachungen der KI-VO unter Beibehaltung starker Garantien für die Sicherheit und die Grundrechte von Menschen bieten. Die Gesetzesänderungen sollen mitunter kleineren Unternehmen die Einhaltung der Vorschriften erleichtern. Dabei werden Fristen verlängert sowie Test- und Experimentiermöglichkeiten erweitert. Zugleich sollen hierdurch Unternehmen, die KI in Europa entwickeln und einsetzen, mehr Rechtsklarheit erhalten, so jedenfalls das Versprechen der EU- Kommission.
Einigung zum Digital- Omnibus on AI
Die Europäische Kommission, das Europäische Parlament und der Rat der Europäischen Union haben in den sogenannten Trilogverhandlungen zum Digital-Omnibus on AI einen Kompromiss erzielt und sich auf einen finalen Text der Anpassungen der KI-VO verständigt. Hinter dem Digital-Omnibus on AI standen unter anderem Verzögerungen im Zusammenhang mit der Verfügbarkeit von Leitlinien und harmonisierten Normen, welche die Hochrisikopflichten konkretisieren sollten, sowie mit der Einrichtung nationaler Behörden.
Demgegenüber liegt ein Abschluss des Digital-Omnibus zum Datenrecht, der unter anderem „Vereinfachungen“ im Bereich der Datenschutz-Grundverordnung (DSGVO) oder des Data Act mit sich bringen soll, noch in weiter Ferne.
Neuer Fahrplan für die KI-VO
Die KI-VO wird seit seinem Inkrafttreten schrittweise anwendbar. Durch den Digital-Omnibus on AI wurden einzelne Fristen jedoch angepasst. Insbesondere verschiebt sich der Geltungsbeginn der Vorgaben für sogenannte Hochrisiko-KI-Systeme. Unternehmen sollten ihre Umsetzungsplanung deshalb nicht allein an den ursprünglich vorgesehenen Stichtagen ausrichten.
Was ändert sich?
Der Digital- Omnibus on AI erfasst bereits bestehende Regelungen, etwa die Regelung zur KI-Kompetenz in Art. 4 sowie Art. 10 Abs. 5 der KI-Verordnung. Daneben enthält der Digital- Omnibus eine Erweiterung der Liste verbotener Praktiken. Diese wurde insbesondere im Rahmen des Verbots sogenannter Nudifier-Tools und der Erzeugung oder Manipulation von Material über sexuellen Missbrauch von Kindern (CSAM) ergänzt.
Neue Fristen für Hochrisiko-KI-Systeme
Wesentlich für die Gesetzesanpassung ist die Verschiebung des Geltungsbeginns der Vorschriften für Hochrisiko-KI-Systeme. Kapitel III Abschnitte 1, 2 und 3 der Verordnung über künstliche Intelligenz gelten für KI-Systeme, die gemäß Art. 6 Abs. 2 und Anhang III als hochriskant eingestuft sind, erst ab dem 2. Dezember 2027. Für KI-Systeme, die gemäß Art. 6 Abs. 1 und Anhang I als hochriskant eingestuft sind, gelten diese Vorschriften ab dem 2. August 2028. Ausgenommen bleibt Art. 6 Abs. 5 der KI-VO.
Bei KI-Systemen nach Art. 6 Abs. 1 KI-VO handelt es sich insbesondere um solche, die als Sicherheitsbauteil eines Produkts verwendet werden oder selbst ein Produkt darstellen und für die nach den einschlägigen Harmonisierungsrechtsvorschriften der Union grundsätzlich eine Konformitätsbewertung durch Dritte vorgesehen ist.
Kennzeichnung synthetisch erzeugter Inhalte
Für Anbieter von KI-Systemen, einschließlich KI-Systemen mit allgemeinem Verwendungszweck, die synthetische Audio-, Bild-, Video- oder Textinhalte erzeugen und vor dem 2. August 2026 in Verkehr gebracht wurden, gilt eine Übergangsfrist. Sie müssen die Pflicht zur maschinenlesbaren Kennzeichnung nach Art. 50 Abs. 2 der KI-VO bis zum 2. Dezember 2026 erfüllen.
Maschinenprodukte und sektorspezifische Regulierung
Für Maschinenprodukte wird ein sektorspezifischer Ansatz gewählt. Die Verordnung (EU) 2023/1230 über Maschinenprodukte wird aus Anhang I Abschnitt A der KI-Verordnung in Abschnitt B verschoben. Damit werden die betroffenen KI-Systeme nicht vollständig aus dem Anwendungsbereich der KI-Verordnung ausgenommen. Zugleich soll die EU Kommission Sicherheits- und Gesundheitsschutzanforderungen für KI-Systeme im Rahmen der Maschinenverordnung durch delegierte Rechtsakte ergänzen. Diese Rechtsakte sollen ab dem 2. August 2028 gelten.
Verarbeitung sensibler Daten zur Erkennung und Korrektur von Verzerrungen
Die bislang in Art. 10 Abs. 5 der KI-VO enthaltene Regelung Verarbeitung besonderer Kategorien personenbezogener Daten nach der Datenschutzgrundverordnung (DSGVO), z.B. Gesundheitsdaten, wird aufgehoben und in den neuen Art. 4a KI-VO überführt. Anbieter von Hochrisiko-KI-Systemen dürfen solche Daten ausnahmsweise verarbeiten, soweit dies zur Erkennung und Korrektur von Verzerrungen unbedingt erforderlich ist.
Darüber hinaus können Anbieter und Betreiber anderer KI-Systeme und KI-Modelle sowie Betreiber von Hochrisiko-KI-Systemen solche Daten verarbeiten, sofern die Verzerrungen die Gesundheit oder Sicherheit beeinträchtigen, negative Auswirkungen auf Grundrechte haben oder zu unionsrechtlich verbotener Diskriminierung führen können. Voraussetzung ist jeweils, dass sämtliche in Art. 4a Abs. 1 genannten Schutzvorkehrungen eingehalten werden. Eine allgemeine Pflicht zur Bias-Erkennung wird dadurch nicht begründet.
Strenges Verbot von sog. „Nudifier“-Apps
Ab dem 02.12.2026 verbietet Art. 5 Abs. 1 Buchst. ba und bb KI-VO unter bestimmten Voraussetzungen das Inverkehrbringen, die Inbetriebnahme und die Verwendung von KI-Systemen zur Erzeugung oder Manipulation nicht einvernehmlich erstellten intimen Materials sowie von Material oder Darbietungen im Sinne der Richtlinie 2011/93/EU zur Bekämpfung des sexuellen Missbrauchs von Kindern.
Bei nicht einvernehmlich erstelltem intimem Material sind insbesondere realistische Bild-, Video-, Ton- oder ähnliche Inhalte erfasst, die intime Körperteile einer bestimmbaren natürlichen Person darstellen oder eine bestimmbare Person bei eindeutig sexuellen Handlungen zeigen, ohne dass eine freiwillige, spezifische, aufgeklärte, eindeutige und ausdrückliche Einwilligung vorliegt.
Für Anbieter greift das Verbot bei Systemen, die hierzu bestimmt sind, oder wenn die Erzeugung bzw. Manipulation ein nach vernünftigem Ermessen absehbares und reproduzierbares Ergebnis ist und keine zumutbaren und angemessenen technischen Sicherheitsmaßnahmen sowie sonstigen Schutzvorkehrungen bestehen. Der Erwägungsgrund nennt hierfür beispielhaft Datenbereinigung, Ablehnungstraining, sichere Prompt-Gestaltung, Ausgabenkontrollen, Laufzeit-Leitplanken, und Inhaltsfilter.
KI-Kompetenz
Die Pflicht zur KI-Kompetenz wird nicht aufgehoben. Anbieter und Betreiber von KI-Systemen müssen Maßnahmen ergreifen, um die Entwicklung der KI-Kompetenz ihres Personals und weiterer Personen zu unterstützen, die in ihrem Auftrag mit Betrieb und Nutzung von KI-Systemen befasst sind. Dabei sind unter anderem technische Kenntnisse, Erfahrung, Aus- und Fortbildung sowie der jeweilige Einsatzkontext zu berücksichtigen.
Ausdrücklich besteht jedoch keine Pflicht, für einzelne Personen ein bestimmtes Niveau an KI-Kompetenz zu garantieren.
Erleichterungen für kleine Midcap-Unternehmen
Die KI-VO bekommt mit dem Digital-Omnibus on AI Definitionen für kleine und mittlere Unternehmen (KMU) sowie für kleine Midcap-Unternehmen (SMC, Small midcap comapanies) in Art. 3 Nr. 14a und 14b. Kleine Midcap-Unternehmen können Elemente der technischen Dokumentation für Hochrisiko-KI-Systeme gemäß Art. 11 Abs. 1 in vereinfachter Form bereitstellen; hierfür soll die Europäische Kommission ein vereinfachtes Formular erstellen.
„Gemäß Empfehlung 2003/361 der Kommission sind kleine und mittlere Unternehmen (KMU) definiert als Unternehmen, deren Personalbestand und wirtschaftliches Gewicht bestimmte Grenzwerte nicht überschreiten.
Ein mittleres Unternehmen hat bis zu 250 Mitarbeiter, einen Umsatz von bis zu 50 Mio. EUR oder eine Bilanzsumme von bis zu 43 Mio. EUR;
Ein kleines Unternehmen hat bis zu 50 Mitarbeiter und einen Umsatz bzw. eine Bilanzsumme von bis zu 10 Mio. EUR;
Ein Kleinstunternehmen hat bis zu zehn Mitarbeiter und einen Umsatz bzw. eine Bilanzsumme von bis zu 2 Mio. EUR.“
SMC:
„Die Kategorie der kleinen Unternehmen mittlerer Kapitalisierung (im Folgenden „kleine Midcap-Unternehmen“) setzt sich aus Unternehmen zusammen, die keine kleinen und mittleren Unternehmen nach der Empfehlung 2003/361/EG der Kommission sind, die weniger als 750 Personen beschäftigen und die einen Jahresumsatz von höchstens 150 Mio. EUR erzielen oder deren Jahresbilanzsumme sich auf höchstens 129 Mio. EUR beläuft.“
Außerdem muss die Umsetzung der Elemente des Qualitätsmanagementsystems gemäß Art. 17 Abs. 2 KI-VO in einem angemessenen Verhältnis zur Größe der Organisation stehen. Dies gilt ausdrücklich auch für kleine und mittlere Unternehmen, Start-up-Unternehmen und kleine Midcap-Unternehmen.
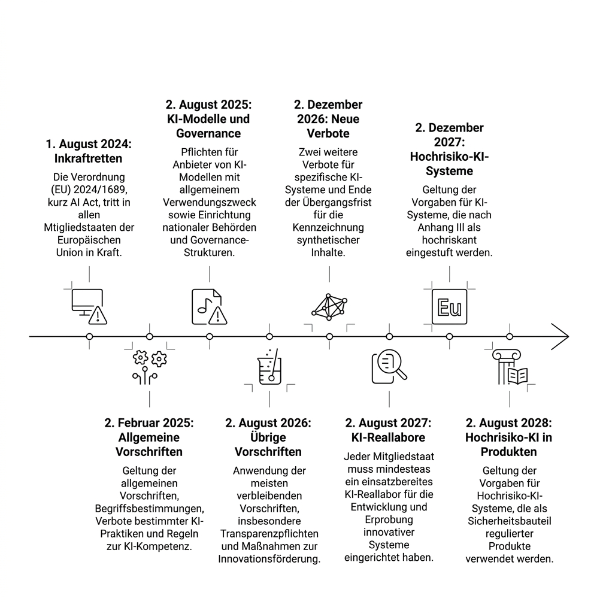
Die Fristen zur Umsetzung der KI-VO unter Berücksichtigung des Digital Omnibus on AI
01.08.2024
Inkrafttreten der KI-VO
Die Verordnung (EU) 2024/1689 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz, kurz KI-VO ist am 1. August 2024 in Kraft getreten. Sie gilt als Verordnung unmittelbar in allen EU-Mitgliedstaaten. Die einzelnen Pflichten werden jedoch zu unterschiedlichen Zeitpunkten anwendbar.
02.02.2025
Allgemeine Vorschriften, KI-Kompetenz und erste Verbote
Es gelten die allgemeinen Vorschriften, insbesondere die Begriffsbestimmungen. Auch die Verbote bestimmter KI-Praktiken sind seit diesem Zeitpunkt anwendbar. Ebenfalls gilt seit diesem Zeitpunkt die Regelung zur KI-Kompetenz. Diese wurde durch den Digital-Omnibus on AI KI neu gefasst: Anbieter und Betreiber müssen Maßnahmen ergreifen, um die Entwicklung der KI-Kompetenz ihres Personals und weiterer Personen zu unterstützen, die in ihrem Auftrag mit dem Betrieb und der Nutzung von KI-Systemen befasst sind. Ein bestimmtes Kompetenzniveau einzelner Personen muss jedoch nicht garantiert werden.
02.08.2025
Regeln für KI-Modelle mit allgemeinem Verwendungszweck und Governance
Es gelten die Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck, also insbesondere für sogenannte General-Purpose-AI-Modelle. Diese betreffen u.a. die technische Dokumentation, Informationen für nachgelagerte Anbieter sowie die Einhaltung des Urheberrechts der EU. Für Modelle mit systemischem Risiko gelten zusätzliche Verpflichtungen. Bis dahin mussten die Mitgliedstaaten zudem nationale zuständige Behörden benennen und nationale Sanktionsregelungen erlassen. Auf Unionsebene waren die vorgesehenen Governance-Strukturen, insbesondere das Europäische Gremium für Künstliche Intelligenz, das wissenschaftliche Gremium und das Beratungsforum, einzurichten.
02.08.2026
Anwendung der meisten übrigen Vorschriften der KI-VO
Grundsätzlich wurden die meisten verbleibenden Vorschriften anwendbar. Für Transparenzpflichten ist insbesondere Art. 50 KI-VO relevant. Danach müssen Anbieter und Betreiber in bestimmten Konstellationen offenlegen, dass Personen mit einem KI-System interagieren oder dass Inhalte künstlich erzeugt oder manipuliert wurden. Für synthetische Inhalte gilt dabei eine besondere Übergangsregelung für bereits auf dem Markt befindliche Systeme.
02.12.2026
Neue Verbote und Übergangsfrist für synthetische Inhalte
Es gelten zwei weitere Verbote. Erfasst sind KI-Systeme, die nicht einvernehmlich erstelltes intimes Material erzeugen oder manipulieren können, sowie KI-Systeme zur Erzeugung oder Manipulation von Material über sexuellen Missbrauch von Kindern. Das Verbot betrifft nicht pauschal jedes technisch hierzu fähige System. Maßgeblich sind die näheren Voraussetzungen des Art. 5 KI-VO (Verbotene Praktiken), insbesondere die Zweckbestimmung des Systems oder ein nach vernünftigem Ermessen absehbares und reproduzierbares Ergebnis bei fehlenden angemessenen Schutzvorkehrungen. Auch endet hier die Übergangsfrist für bestimmte Anbieter von KI-Systemen, die synthetische Audio-, Bild-, Video- oder Textinhalte erzeugen und bereits vor dem 02.08.2026 in Verkehr gebracht wurden. Sie müssen bis zu diesem Datum die Pflicht zur maschinenlesbaren Kennzeichnung nach Art. 50 Abs. 2 KI-VO erfüllen.
02.08.2027
KI-Reallabore in den Mitgliedstaaten
Bis zu diesem Stichtag muss jeder Mitgliedstaat mindestens ein einsatzbereites KI-Reallabor eingerichtet haben. In diesen regulatorischen Testumgebungen sollen innovative KI-Systeme unter behördlicher Begleitung entwickelt, trainiert, getestet und validiert werden können, bevor sie in Verkehr gebracht oder in Betrieb genommen werden.
02.12.2027
Hochrisiko-KI-Systeme nach Anhang III KI-VO
Es gelten jetzt die Vorgaben des Kapitels III Abschnitte 1 bis 3 KI-VO für KI-Systeme, die nach Art. 6 Abs. 2 in Verbindung mit Anhang III als hochriskant eingestuft werden. Dies betrifft insbesondere bestimmte Systeme in Bereichen wie Biometrie, Bildung, Beschäftigung, Zugang zu wesentlichen privaten und öffentlichen Dienstleistungen, Strafverfolgung, Migration, Rechtspflege und demokratischen Prozessen. Betroffene Anbieter müssen dann insbesondere die Anforderungen an Risikomanagement, Datenqualität, technische Dokumentation, Protokollierung, Transparenz, menschliche Aufsicht, Genauigkeit, Robustheit und Cybersicherheit erfüllen.
02.08.2028
Hochrisiko-KI-Systeme in regulierten Produkten
Für Hochrisiko-KI-Systeme nach Art. 6 Abs. 1 in Verbindung mit Anhang I gilt der spätere Stichtag 2. August 2028. Dabei handelt es sich insbesondere um KI-Systeme, die als Sicherheitsbauteil eines regulierten Produkts verwendet werden oder selbst ein solches Produkt darstellen. Voraussetzung ist, dass das Produkt unter die in Anhang I aufgeführten Harmonisierungsrechtsvorschriften der Europäischen Union fällt. Für Maschinenprodukte wurde zugleich ein sektorspezifischer Ansatz eingeführt. Die Maschinenverordnung wird von Anhang I Abschnitt A in Abschnitt B der KI-VO verschoben. Die betroffenen Systeme werden damit nicht vollständig ausgenommen, sondern unterliegen einem angepassten Zusammenspiel aus sektorspezifischer Regulierung und ausgewählten Vorschriften der KI-VO.
Bei Fragen zu den Umsetzungspflichten der KI-Verordnung sprechen Sie uns gerne an.
Autorin
Sarah Tavcer ist Rechtsanwältin und seit einigen Jahren als externe Datenschutzbeauftragte und Datenschutzberaterin tätig. Außerdem ist die zertifizierte KI-Compliance-Beauftragte.
Dienstagmittag und wir sitzen im Zug Richtung Brüssel, wie so oft in der Vergangenheit zu Beginn eines jeden Jahres. Der Data Protection Day steht an – am 28. Januar 2026 ist ein Tag, der an die Unterzeichnung des Übereinkommens Nr. 108 (Convention 108) erinnert. Für uns ein guter Grund, mal wieder nach Brüssel zu fahren. Die Konferenz, die gemeinsam vom Europarat (CoE) und dem Europäischen Datenschutzbeauftragten (EDPS) organisiert wurde, versprach spannende Diskussionen. Die Veranstaltung bringt regelmäßig Regulierungsbehörden, Wissenschaftler und Praktiker aus aller Welt zusammen, um über die Zukunft des Datenschutzes in Europa und dessen globaler Rolle zu debattieren. Spoiler vorweg: Es war definitiv erneut die Reise wert!
„When is data personal?“ – Das erste Panel legt direkt los
Im ersten Panel ging es schon direkt zur Sache. Es ging um eine Frage, die wir eigentlich für geklärt hielten: Was sind eigentlich personenbezogene Daten? Hier kam der EuGH mit seiner Entscheidung im Fall EDPS vs. SRB (C-413/23 P) vom September 2025 ins Spiel. Das Urteil hat einiges durcheinandergebracht oder besser gesagt – klargestellt. Der Gerichtshof hat drei zentrale Punkte geklärt: Persönliche Meinungen sind grundsätzlich personenbezogene Daten, pseudonymisierte Daten sind nicht in jedem Fall und für jeden personenbezogene Daten und die Transparenzpflichten der Verantwortlichen bleiben auch bei pseudonymisierten Daten bestehen.
Das wirft in der Praxis natürlich eine ganze Reihe neuer Fragen auf, die wir uns bisher vielleicht nicht gestellt haben. Die Debatte wird hitzig:
Über welche Daten verfügt der Empfänger eigentlich schon?
Welche technischen Möglichkeiten hat er?
Was kann er zusätzlich über Internetsuchen herausfinden?
Verschlüsselte Daten – AVV noch notwendig?
Diskutiert wurde insbesondere, was im Falle von verschlüsselten Daten gelten soll. Braucht man dann noch einen Auftragsverarbeitungsvertrag? Ist der Cloud-Provider in so einem Fall wirklich ein Auftragsverarbeiter? Und was passiert eigentlich im Fall einer Datenpanne, wenn die Daten, zumindest für den Empfänger, nicht personenbezogen sind?
Die Konsequenz: Dokumentation wird noch wichtiger. Verantwortliche müssen nachweisen können, dass es sich bei den übermittelten Daten nicht um personenbezogene Daten handelt. Es kommt maßgeblich darauf an, wie der Verantwortliche die Eingruppierung vornimmt.
Transparenz
Ein weiteres Problem was angesprochen wurde, betraf das Thema Transparenz, die bei der Datenübermittlung komplexer wird. Die Auskunftspflicht nach Art. 15 DSGVO wird detaillierter und Empfänger müssen künftig konkret genannt werden. Denn was für den ersten Empfänger nicht personenbezogen ist, kann beim nächsten Empfänger, der über weitere Informationen oder technische Möglichkeiten verfügt, plötzlich wieder personenbezogen sein.
Spannend war auch die beginnende Diskussion über die Vorschläge zum Digital Omnibus der EU-Kommission. Sind diese überhaupt notwendig? Der Vertreter des EDPS meinte, dass man nicht definieren sollte, was personenbezogene Daten nicht sind, sondern was sie sind. Der Datenschutzbeauftragte der Europäischen Zentralbank sah das etwas anders. Seiner Ansicht nach sei eine Klarstellung notwendig. Dies würde grundsätzlich eine Vereinfachung bringen. Privacy by Design werde noch wichtiger. Prof. Anna Berlee wiederum meinte, eine neue Definition würde alles einfacher machen, der Omnibus sei aber nicht unbedingt das richtige Instrument dafür.
Convention 108 und 108+ – Ein globaler Rahmen für Datenschutz
Im Panel zur Convention 108 und 108+ wurde deutlich, dass die internationale Zusammenarbeit im Datenschutz wichtiger denn je ist. Dies wurde durch einen spannenden Einblick des Behördenvertreters aus Senegal an konkreten Beispielen auch nochmal ganz deutlich. Die Convention 108 ist nach wie vor das einzige rechtlich bindende Instrument, das ein einheitliches Schutzniveau auf internationaler Ebene schaffen kann.
Interessante Randnotiz von Beatriz de Anchorena, Chair of the Committee of Convention 108 and Head of the Agency for Access to Public Information (AAIP), Argentinian Data Protection Authority am Rande: Es gibt einen neuen Angemessenheitsbeschluss zwischen der EU und Brasilien.
Art. 14 der Convention 108+ bringt übrigens neue Regelungen zu automatisierten Entscheidungen sowie Anforderungen zur Datenqualität und -relevanz. Das Prinzip des freien Datenverkehrs spielt dabei eine zentrale Rolle.
Digital Omnibus: Vereinfachung oder Deregulierung?
Die Diskussion zum Digital Omnibus geht weiter und war lebhaft. Geht es hier wirklich um Vereinfachung oder versteckt sich dahinter eine schleichende Deregulierung?
Das Helsinki-Statement der EDPB zeigt, dass die Datenschutzbehörden an verschiedenen Tools arbeiten, wie zu Datenschutz-Folgenabschätzungen, zur Datenpannenmeldung und mehr. Im Februar soll es mehr Klarheit geben. Der Brussels Privacy Hub wird hier sicherlich auch eine wichtige Rolle spielen.
Unsere wichtigsten Take Aways
Die Diskussionen waren auf hohem Niveau, praxisnah und haben uns viele Denkanstöße mitgegeben. Zudem waren sie auch an vielen Stellen sehr unterhaltsam und mitunter sehr kurzweilig. Besonders die Frage, wie wir mit pseudonymisierten Daten umgehen sollen und welche Dokumentationspflichten sich daraus ergeben, wird uns in den nächsten Monaten sicher noch beschäftigen.
Innovation und Spezifikation wurden vorangetrieben und auch die technischen Aspekte kamen nicht zu kurz. Wir haben erneut einen Einblick in die aktuellen Diskussionen der Datenschutz-Community erhalten. Insgesamt hat sich gezeigt, dass sich Austausch lohnt und durch nichts zu ersetzen ist.
Wir sind jetzt schon gespannt, welche Themen uns beim nächsten Mal erwarten werden!
AUTOREN
Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.
Sarah Tavcer ist Rechtsanwältin und seit einigen Jahren als externe Datenschutzbeauftragte und Datenschutzberaterin tätig. Außerdem ist die zertifizierte KI-Compliance-Beauftragte.