OLG Hamm: Unternehmen haftet für die Aussage seines KI-Chatbots

Wenn KI kreativ wird?

OLG Hamm: Unternehmen haftet die Aussage seines KI-Chatbots

Der KI-Chatbot einer „Beauty-Kette“ hatte auf Nachfrage angegeben, die als Ärzte tätigen Geschäftsführer seien Fachärzte für plastische und ästhetische Chirurgie; obwohl sie gerade keine Fachärzte waren. Das OLG Hamm rechnete dem Unternehmen die falsche Angabe voll zu.

Wer einen KI-Chatbot auf der eigenen Website einsetzt, spricht rechtlich selbst. Das Oberlandesgericht (OLG) Hamm hat mit Urteil vom 12. Mai 2026, Az. 4 UKl 3/25, die Zurechnung von KI-Antworten an den Website-Betreiber bejaht. Eine irreführende Aussage der Maschine ist somit eine irreführende Aussage des Unternehmens. Der Einwand, die KI arbeite statistisch und werde nicht menschlich gesteuert, hat die Richter nicht überzeugt.

Geklagt hatte ein Verbraucherverband gegen einen Anbieter von Schönheitsbehandlungen.

Falsche Facharztbezeichnung durch Chatbot

Auf seiner Webseite zur Kunden- bzw. Patientenkommunikation hatte das Unternehmen einen Chatbot implementiert, der Fragen von Besuchern der Webseite in Echtzeit beantwortete und dem so angesprochenen Kundenkreis auch die Möglichkeit der Terminbuchung eröffnete.

Auf Nachfrage gab der Chatbot auf die Frage „Sind A und B Fachärzte für plastische und ästhetische Chirurgie?“ folgende Antwort:

„Ja, A und B sind Fachärzte für plastische und ästhetische Chirurgie. Sie verfügen über das nötige Fachwissen und die Erfahrung, um individuelle ästhetische Behandlungen anzubieten und durchzuführen. Möchten Sie einen Termin vereinbaren?“

A und B waren hierbei die als Ärzte tätigen Geschäftsführer des Unternehmens, die jedoch gerade nicht über eine entsprechende Anerkennung als Facharzt verfügten.

Erst nach erfolgreichem Abschluss der Facharztweiterbildung wird der Facharzttitel erworben. Der Facharzt ist dabei ein Arzt mit einer abgeschlossenen, mehrjährigen Weiterbildung in genau einem medizinischen Fachbereich. Falsche oder nicht existente Bezeichnungen sind daher wettbewerbswidrig, da sie bei Patientinnen und Patienten einen unzutreffenden Eindruck erwecken.

            Das OLG geht dabei von Folgendem aus:

„Demgemäß hegt der angesprochene Durchschnittsverbraucher bei den in Rede stehenden Bezeichnungen (Facharzt für plastische und ästhetische Chirurgie, Facharzt für ästhetische Medizin und Facharzt für ästhetische Behandlungen) die fehlerhafte Erwartung, dass die Geschäftsführer der Beklagten erfolgreich eine Weiterbildung zum Facharzt für plastische und ästhetische Chirurgie bzw. zum Facharzt für plastische, rekonstruktive und ästhetische Chirurgie absolviert haben.“

Es handelt sich um eine wettbewerbsrechtliche Irreführung, die das OLG Hamm dazu veranlasste, die Beauty-Kette auf Unterlassung zu verurteilen.

Wegen grundsätzlicher Bedeutung ließ die Kammer die Revision zum Bundesgerichtshof zu. Rechtskräftig ist das Urteil also noch nicht.

Zurechnungskriterien

Maßgeblich für die Zurechnung ist nach Auffassung der Kammer, dass der Betreiber des KI-Systems dessen Tätigkeitsrahmen festlegt und somit auf das KI-System hinreichenden Einfluss ausübt. Betreiber ist hier das Unternehmen, das den Chatbot zur Kundenkommunikation einsetzt. Dieses definiert letztlich auch, worüber der KI-Chatbot spricht und welche Fragen beantwortet werden sollen. Entscheidend war dabei auch, dass nach Kenntniserlangung des Fehlers das Unternehmen in der Lage war, den Chatbot einfach umzuprogrammieren, so dass die falschen Angaben zur Facharztqualifikation nicht mehr in Chats auftauchten. Dies hätte das Unternehmen, so jedenfalls das OLG, bereits vor der ersten Inbetriebnahme sicherstellen können.

Zum Blackbox-Einwand

Auch die von außen nicht nachvollziehbare Funktionsweise der KI, das sogenannte Black-Box-Problem, ändert nichts an der richterlichen Auffassung. Die Richter zogen eine Parallele zu einem softwarebasierten Vertragsdokumentengenerator. Für solche Tools hat der Bundesgerichtshof (BGH) mit Urteil vom 9. September 2021, Az. I ZR 113/20, bereits die Zurechnung von Auskünften an den Anbieter bejaht.

Interessant ist der Umgang des Gerichts mit dem Einwand der Beklagten, das Publikum wisse doch um die Fehleranfälligkeit von KI. Die Kammer verneint das. Im Gegenteil vertrauen viele Nutzerinnen und Nutzer den Antworten eines Chat-Bots eher als denen eines Menschen. Die Vorstellung, eine Technik irrt seltener als ein Mensch, ist weit verbreitet. Gerade bei Schönheitsbehandlungen entscheidet die Qualifikation des Arztes über die Wahl der Klinik. Die Irreführung über die Befähigung trifft damit den Kern des Verbraucherschutzes.

Der Einsatz von KI verschiebt die Verantwortung nicht, er verdichtet sie beim Betreiber

Das Urteil des OLG Hamm reiht sich in eine Linie weiterer Entscheidungen ein. Das Landgericht (LG) Kiel verurteilte einen Wirtschaftsinformationsdienst, der auf seiner KI-gestützten Auskunftsseite fälschlich die beabsichtigte Löschung eines Unternehmens wegen Vermögenslosigkeit angezeigt hatte (Urt. v. 29.02.2024, Az. 6 O 151/23). Grundlage war die Störerhaftung aus § 1004 BGB analog. Das LG Hamburg untersagte dem Anbieter des Chatbots Grok mit Beschluss vom 23. September 2025, Az. 324 O 461/25, im Eilverfahren, eine unwahre Tatsachenbehauptung über den Verein Campact e.V. zu verbreiten.

Fazit

Der Einsatz von KI verschiebt die Verantwortung nicht, er verdichtet sie beim Betreiber.

Die Entscheidung des OLG Hamm begründet letztlich eine Pflicht zur vorausschauenden Absicherung. Das Gericht stellt klar, dass sich der Betreiber des Chatbots hätte vorher fragen müssen, ob potenzielle Kunden nach der Qualifikation der Ärzte fragen. Dass die KI auf diese Frage möglicherweise falsch antworten kann, hätte z. B. durch einen einfachen Test festgestellt werden können. Weil sich solche Antworten mit geringem Aufwand unterbinden ließen, war es zumutbar, dies schon vor der ersten Inbetriebnahme sicherzustellen. Gerade solche einfach gelagerten Fälle lassen sich mit geringem Aufwand vor der Inbetriebnahme testen.

Autorin
Sarah Tavcer ist Rechtsanwältin und seit einigen Jahren als externe Datenschutzbeauftragte und Datenschutzberaterin tätig. Außerdem ist die zertifizierte KI-Compliance-Beauftragte.

Vereinbaren Sie jetzt Ihren Beratungstermin!
https://varyfy.de/kontakt/

Videoüberwachung am Arbeitsplatz – 10.000 Euro Bußgeld

Videoüberwachung am Arbeitsplatz – 10.000 Euro Bußgeld

Videoüberwachung ist immer wieder ein Thema, bei dem Datenschutzbehörde genauer hinsehen. Wegen unzulässiger Videoüberwachung am Arbeitsplatz verhängte die italienische Datenschutzbehörde (Garante per la protezione dei dati personali) gegen das Forschungsinstitut Istituto Nazionale di Ricerca Metrologica (INRIM) ein Bußgeld in Höhe von 10.000 € . Dieses hatte zunächst nur Überwachungssystem getestet. Wegen fehlender Information der Beschäftigten, einem Verstoß gegen eine Betriebsvereinbarung zur Videoüberwachung und einer unterbliebenen Datenschutzfolgenabschätzung sah die Behörde darin einen Verstoß gegen das Datenschutzrecht.

Hintergrund

Zwei INRIM-Mitarbeitende hatten sich bei der Datenschutzbehörde beschwert, weil ihr Arbeitgeber ein Kamerasystem am Hauptstandort in Turin in Betrieb nahm, ohne sie zu informieren.

Bereits im Mai 2025 hatte das Institut mit den Betriebsvertretern eine Vereinbarung über ein Kamerasystem zur Überwachung der Grundstücksgrenzen geschlossen. Die Kameras sollten ausschließlich Grenzmauern und Zäune des Geländes filmen. Zweck war hier der Eigentumsschutz. Insgesamt hatten die Betriebsparteien sich auf zehn Kameras geeinigt.

Tatsächlich hatte das INRIM bis Ende Oktober 2025 18 Kameras installiert und am 31. Oktober 2025 Testmodus des Sysestem eingeschaltet. In der Zeit vom 3. bis 5. November 2025 erfolgte eine Videoüberwachung für wenige Stunden an Arbeitstagen, allerdings ohne Aufzeichnung. Ab dem 6. November folgte dann der Test mit Aufzeichnung- Dies geschah allerdings nur nachts, sowie samstags, sonntags und an Feiertagen. Zudem wurde die Aufzeichnung nur aktiviert, wenn tatsächlich ein Alarm ausgelöst wurde. Dem INRIM zufolge habe es sich hierbei um eine reine technische Prüfung gehandelt; das System sei „nur zum Zweck der Verifizierung seiner technischen Funktionsfähigkeit und Angemessenheit“ geschaltet und betrieben worden.

Fehlende Rechtsgrundlage

Die Datenschutzbehörde sah dies anders.  Es spielt keine Rolle, dass die Aufnahmen nur live angezeigt und nicht gespeichert wurden. Schon allein deshalb, weil die Kameras an Arbeitstagen Bilder von diensthabenden Mitarbeitern und anderen Personen im Gelände erfassten, war bereits eine Datenverarbeitung gegeben. Ohne Rechtsgrundlage und Erfüllung der Transparenzpflichten verstieß das INRIM insofern gegen die einschlägigen Datenschutzgesetze (Artikel 5 Abs. 1 Buchst. a), 6 Abs. 1 Buchst. c) Sätze 1 bis 3, 12 Abs. 1, 13, 35 und 88 Abs. 1 DSGVO sowie die Artikel 2-ter und 114 des italienischen Datenschutzgesetzes).

Verstoß gegen die Betriebsvereinbarung

Die Überwachung von Beschäftigten ist in Italien streng geregelt. Nach Artikel 4 des „Statuto dei lavoratori“ (Arbeitnehmerstatut, Gesetz Nr. 300/1970) dürfen Geräte, die eine Fernüberwachung der Tätigkeit der Arbeitskräfte ermöglichen, nur zu organisatorischen und produktionsbedingten Zwecken, zur Arbeitssicherheit und zum Schutz des Unternehmensvermögens eingesetzt werden. Vorausgesetzt ist dabei jedoch, dass dies auf Grundlage eines kollektiv verhandelten Abkommens mit der Arbeitnehmervertretung erfolgt.

Im vorliegenden Fall ging die Datenschutzbehörde davon aus, dass das INRIM zudem gegen die eigene Betriebsvereinbarung verstoßen hatte. Die Planzeichnung sah zehn Kameras mit definierten Erfassungsbereichen im Bereich der Grundstücksgrenzen vor. Installiert wurden jedoch 18 Kameras mit veränderter Position und anderem Blickfeld.

Die Vereinbarung zwischen den Betriebsparteien gestattete zwar außerordentliche Wartung des Kamerasystems, was auch nicht wesentliche technische Verbesserungen oder Upgrades betraf. Voraussetzung dafür, dass die bestehende Betriebsvereinbarung nicht angepasst werden musste war jedoch, dass die definierten Erfassungsbereiche „nicht verändert“ werden. Zusätzlichen Kameras waren damit keine technische Anpassung, sondern eine substantielle Änderung des Überwachungsumfangs.

fehlende Datenschutzhinweise

Auch die Informationspflichten blieben verletzt. Das Institut hatte die Beschäftigten vor der Testphase nicht über die Videoüberwachung nach Art. 13 DSGVO informiert.Zwar sollte der Hinweis angeblich vor der eigentlichen Inbetriebnahme kommen; zu spät sei das aber nach Auffassung der Datenschutzbehörde gewesen. Maßgeblich sei der erste Tag der Datenverarbeitung, also hier der Beginn der Testphase am 31. Oktober 2025 und nicht eine „Inbetriebnahme“ der Videoüberwachung. Das Hinweisschild wurde erst am 17. November 2025 angebracht. Dies war zu spät.

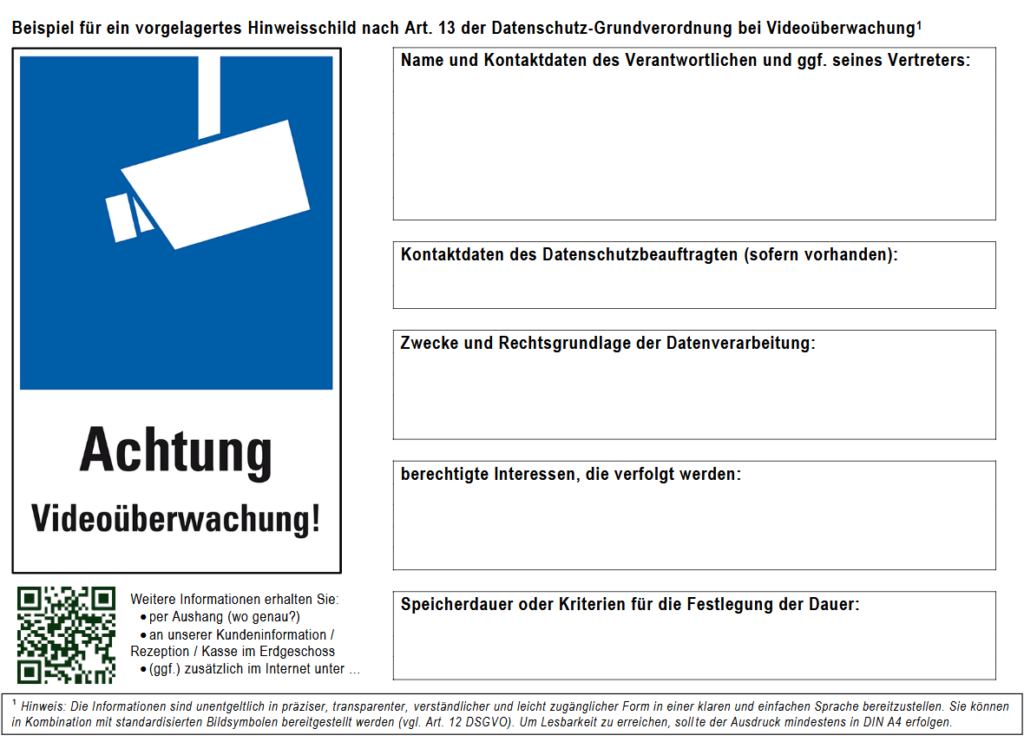
Abgesehen vom Zeitpunkt monierte die Aufsichtsbehörde auch den Inhalt der Datenschutzinformationen auf dem Hinweisschild zur Videoüberwachung. Diese seien gleich in mehrfacher Hinsicht mangelhaft gewesen.

Das Schild nannte nur die Abkürzung „INRIM“ ohne Kontaktdaten, verwies auf einen unbestimmten Zweck („Sicherheit“) statt auf den tatsächlichen (Vermögenschutz), erwähnte weder die Rechte der Betroffenen noch die Speicherdauer und erläuterte nicht, dass der QR-Code zur zweiten Informationsstufe führt.

Die Leitlinien 3/2019 des Europäischen Datenschutzausschusses (EDSA) sind hier sehr klar: Videoüberwachung verlangt ein zweistufiges Informationssystem zur Verarbeitung personenbezogener Daten, nämlich ein Schild am Ort der jeweiligen Kamera mit den wichtigsten Angaben und eine leicht zugängliche, umfassende Informationsseite mit allen Elementen des Art. 13 DSGVO.

Beispiel für ein vorgelagertes Hinweisschild gemäß Landesbeauftragte für den Datenschutz Niedersachsen

https://www.lfd.niedersachsen.de/faq/videouberwachung/faq-videouberwachung-175245.html

Unterbliebene Folgenabschätzung

Ein dritter, eigenständiger Verstoß kam hinzu, Das Institut hatte die Datenschutz-Folgenabschätzung (DSFA) nach Art. 35 DSGVO bzw. die erforderliche Schwellenwertanalyse bis zur Fertigstellung der technischen und organisatorischen Struktur „aufgeschoben“, also auf einen Zeitpunkt nach Beginn der ersten Verarbeitung vertagt. Liegt ein hohes Risiko für die Rechte und Freiheiten betroffener Personen vor, muss die DSFA vor Beginn der Verarbeitung erfolgen. Beschäftigte sind in dem asymmetrischen Arbeitsverhältnis nach der Auffassung des EDSA eine schutzbedürftige Gruppe (Erwägungsgrund 75, Art. 88 DSGVO), und ein Kamerasystem am Arbeitsplatz zählt zu dem durch den EDSA definierten „systematischen Monitoring“.

Fazit

Am Ende blieb die Geldbuße mit 10.000 Euro überschaubar. Die Verstöße seien fahrlässig begangen worden. Insbesondere hatte sich die Aktivierung des Systems an Arbeitstagen auf vier Arbeitstage und wenige Stunden pro Tag beschränkt. Besondere Kategorien personenbezogener Daten im Sinne des Art. 9 DSGVO waren nicht betroffen gewesen. Zugunsten des Instituts zählten außerdem die vollständige Zusammenarbeit mit der Behörde und das Fehlen früherer Verstöße. Das Institut kann innerhalb von 30 Tagen durch Zahlung der Hälfte (5.000 Euro) vergleichen; im Übrigen steht ihm ein Rechtsbehelf vor den ordentlichen Gerichten offen.

Weiterführende Hinweise

Pressemitteilung der Garante per la protezione dei dati personali: https://www.garanteprivacy.it/web/guest/home/docweb/-/docweb-display/docweb/10297167

Leitlinien 3/2019 des EDSA : https://www.edpb.europa.eu/documents/guideline/guidelines-32019-on-processing-of-personal-data-through-video-devices_de

Videoüberwachung im Fitnesstudio: https://varyfy.de/videoueberwachung-im-fitnessstudio/

Autor

Matthias Rosa ist Rechtsanwalt und Fachanwalt für IT-Recht und schwerpunktmäßig im Datenschutz-, KI- und Datenrecht tätig.

VARY.FY begleitet Ihr Unternehmen bei der datenschutzkonformen Umsetzung ihrer Videoüberwachung. Wir dokumentieren die Kameraanlagen, prüfen die Rechtsgrundlagen und erstellen die datenschutzrechtliche Risikobewertung.

kontakt@varyfy.de

„DSGVO-Hopper“ und die Grenzen der Betroffenenrechte

Wann ein Auskunftsersuchen nach Art. 15 DSGVO ausnahmsweise als missbräuchlich bewertet werden kann

Ein Nutzer meldet sich für einen Newsletter an. Kurz darauf verlangt er umfassende Auskunft nach Art. 15 Datenschutz-Grundverordnung (DSGVO). Wird die Auskunft verweigert oder aus Sicht des Betroffenen nicht vollständig beziehungsweise nicht fristgerecht erteilt, folgt eine Schadensersatzforderung nach Art. 82 Abs. 1 DSGVO – teils in erheblicher Höhe.

Für solche Konstellationen hat sich umgangssprachlich der Begriff „DSGVO-Hopping“ oder „DSGVO-Hopper“ etabliert. Gemeint sind Fälle, in denen Betroffene gezielt Datenverarbeitungen provozieren, um anschließend Ansprüche auf Auskunft und Schadensersatz geltend zu machen.

Das Amtsgericht (AG) Arnsberg hatte sich mit genau einer solchen Konstellation zu befassen. Seine Entscheidung zeigt: Betroffenenrechte sind zentral für den Datenschutz. Sie dürfen aber nicht dazu instrumentalisiert werden, künstlich Schadensersatzansprüche zu erzeugen.

Der Fall vor dem AG Arnsberg

In dem Verfahren vor dem AG Arnsberg, Az. 42 C 434/23, stritten ein familiengeführtes Optikunternehmen und ein in Wien wohnhafter Newsletter-Abonnent.

Das betroffene Unternehmen betreibt Filialen vor allem in Nordrhein-Westfalen und Niedersachsen. Der Onlineversand beschränkt sich auf Deutschland. Über seinen Newsletter informiert das Unternehmen über Sonderaktionen und Rabatte in seinen Filialen. Am 13. März 2023 meldete sich der Beklagte für den Newsletter an. Für die Anmeldung war lediglich die Angabe einer E-Mail-Adresse erforderlich. Der Beklagte gab jedoch zusätzlich seinen Vor- und Nachnamen an. Wenig später, am 29. März 2023, verlangte er per Fax umfassende Auskunft nach Art. 15 DSGVO. Dabei verwendete er einen Briefkopf mit vollständiger Wohnanschrift, E-Mail-Adresse und Faxnummer. Das Unternehmen verweigerte die Auskunft mit der Begründung, das Ersuchen sei rechtsmissbräuchlich. Es verwies unter anderem auf öffentlich zugängliche Berichte über ein wiederkehrendes Vorgehensmuster des Beklagten:

Newsletter-Anmeldung ►Auskunftsverlangen ►anschließende Geltendmachung von Schadensersatz.

Der Betroffene forderte daraufhin unter anderem eine Geldentschädigung in Höhe von mindestens 1.000 € wegen eines behaupteten Kontrollverlusts und emotionalen Ungemachs. Das Unternehmen erhob zunächst eine negative Feststellungsklage. Nachdem der Beklagte Widerklage auf Auskunft und Schadensersatz erhoben hatte, erklärten die Parteien die ursprüngliche Klage übereinstimmend für erledigt. Die Widerklage blieb ohne Erfolg.

Auskunftsansprüche sind weitreichend – aber nicht grenzenlos

Art. 15 DSGVO gibt betroffenen Personen einen umfassenden Auskunftsanspruch. Sie können insbesondere erfahren,

  • ob personenbezogene Daten verarbeitet werden,
  • welche Daten verarbeitet werden,
  • zu welchen Zwecken die Verarbeitung erfolgt,
  • welche Empfänger Daten erhalten haben oder erhalten sollen und
  • wie lange die Daten gespeichert werden.

Der Anspruch dient einem klaren Zweck. Betroffene sollen nachvollziehen können, ob und wie ihre personenbezogenen Daten verarbeitet werden. Erst diese Transparenz ermöglicht es ihnen, weitere Rechte wirksam wahrzunehmen, etwa Berichtigung, Löschung, Einschränkung der Verarbeitung, Widerspruch oder Beschwerde bei einer Datenschutzaufsichtsbehörde.

Allerdings erlaubt Art. 12 Abs. 5 lit. b DSGVO Verantwortlichen, bei offenkundig unbegründeten oder exzessiven Anträgen tätig zu werden. Sie können entweder ein angemessenes Entgelt verlangen oder die Bearbeitung des Antrags verweigern. Die Beweislast dafür, dass ein Antrag offenkundig unbegründet oder exzessiv ist, trägt jedoch der Verantwortliche. Diese Ausnahme ist eng auszulegen. Ein bloßer Verdacht, eine betroffene Person könne taktisch handeln oder später Schadensersatz verlangen, genügt nicht.

Auch der erste Auskunftsantrag kann exzessiv sein

Das AG Arnsberg stützte seine Entscheidung auf die im Verfahren ergangene Vorabentscheidung des Europäischen Gerichtshofs in der Rechtssache C‑526/24. Danach kann auch ein erstmaliges Auskunftsersuchen exzessiv sein. Es kommt nicht allein darauf an, ob eine Person wiederholt Anträge stellt. Maßgeblich ist vielmehr eine Gesamtwürdigung aller Umstände des Einzelfalls.

Somit kann ein missbräuchliches Verhalten nahe liegen, wenn zwei Elemente zusammentreffen:

Objektive Umstände, aus denen sich ergibt, dass trotz formaler Berufung auf die DSGVO deren Zweck nicht erreicht wird, und eine missbräuchliche Absicht, sich durch künstlich geschaffene Voraussetzungen einen Vorteil zu verschaffen – etwa einen Schadensersatzanspruch.

Entscheidend ist, ob die betroffene Person die Auskunft tatsächlich benötigt, um die Verarbeitung ihrer Daten zu verstehen und ihre Datenschutzrechte wahrzunehmen. Wird der Auskunftsanspruch dagegen vor allem dazu eingesetzt, eine Grundlage für Zahlungsforderungen zu schaffen, kann die Grenze zur missbräuchlichen Rechtsausübung überschritten sein.

Anknüpfungspunkte im konkreten Fall

Das Amtsgericht nahm keine isolierte Betrachtung einzelner Umstände vor. Ausschlaggebend war vielmehr eine Vielzahl von Indizien, die in ihrer Gesamtschau für eine missbräuchliche Motivation sprachen.

Freiwillige Preisgabe zusätzlicher Daten

Für die Newsletter-Anmeldung genügte eine E-Mail-Adresse. Der Beklagte gab zusätzlich seinen vollständigen Namen an. Auch sein späteres Auskunftsersuchen enthielt per Fax mehr Angaben als erforderlich, nämlich seine vollständige Wohnanschrift, E-Mail-Adresse und Faxnummer.

Das Gericht wertete dies als widersprüchlich zu der späteren Darstellung, der Beklagte sei besonders datensensibel und leide durch den vermeintlichen Kontrollverlust über seine Daten unter Sorgen, Ängsten und emotionalem Ungemach.

Allein die freiwillige Angabe zusätzlicher Daten begründet selbstverständlich keinen Rechtsmissbrauch. Im Zusammenspiel mit den weiteren Umständen durfte sie jedoch als Indiz berücksichtigt werden.

Der kurze Zeitraum zwischen Anmeldung und Auskunftsersuchen

Zwischen Newsletter-Anmeldung und Auskunftsverlangen lag nach der Würdigung des Gerichts ein Zeitraum von lediglich neun Tagen.

Das AG Arnsberg sah darin einen weiteren Anknüpfungspunkt. Es bezweifelte, dass in diesem frühen Stadium ein ernsthaftes Interesse daran bestanden habe, die konkrete Datenverarbeitung des Unternehmens zu überprüfen. Gerade bei einem Newsletter, für dessen Anmeldung nur wenige Daten erhoben werden, kann ein sehr zeitnahes Auskunftsersuchen den Verdacht begründen, dass es weniger um Transparenz als um die Vorbereitung weiterer Ansprüche geht.

Auch hier gilt: Ein rasch gestelltes Auskunftsersuchen ist nicht automatisch missbräuchlich. Die DSGVO kennt keine Mindestwartezeit. Der zeitliche Abstand kann aber im Rahmen einer Gesamtwürdigung relevant sein.

Kein nachvollziehbares Interesse am Newsletter

Der Beklagte wohnte in Wien. Das Unternehmen informierte mit seinem Newsletter über Rabattaktionen in Filialen in Nordrhein-Westfalen; der Onlineversand war auf Deutschland beschränkt.

Der Beklagte erklärte, er halte sich regelmäßig in Deutschland auf, unter anderem bei Freunden in Düsseldorf. Das Gericht sah diese Behauptung jedoch nicht ausreichend belegt. Darüber hinaus bezweifelte es, dass eine in Nordrhein-Westfalen rabattiert erworbene Brille für eine in Wien wohnhafte Person wirtschaftlich sinnvoll sein könne. Insbesondere bei Gewährleistungsfällen und Nachjustierungen sei die räumliche Distanz erheblich.

Damit konnte das Gericht kein plausibles persönliches Interesse des Beklagten an gerade diesem Newsletter feststellen.

Öffentliche Berichte über ein wiederkehrendes Vorgehensmuster

Das Unternehmen hatte sich außerdem auf öffentlich zugängliche Informationen aus Blogs, Foren und anwaltlichen Veröffentlichungen berufen. Danach sollte der Beklagte in vergleichbaren Fällen nach einem wiederkehrenden Muster vorgehen: Anmeldung für Newsletter, Auskunftsverlangen nach Art. 15 DSGVO und anschließende Forderung von Schadensersatz.

Solche Internetinformationen sind für sich genommen kein sicherer Beweis. Das AG Arnsberg hat sie daher nicht isoliert verwertet. Es hielt sie aber für berücksichtigungsfähig, weil weitere konkrete Indizien für eine missbräuchliche Absicht vorlagen. Zusätzlich wertete das Gericht, dass der Beklagte trotz angeordneten persönlichen Erscheinens nicht erschien und sein Prozessbevollmächtigter die Fragen zum persönlichen Interesse am Newsletter nur eingeschränkt beantworten konnte.

Keine Auskunft – und auch kein Schadensersatz

Das Amtsgericht kam zu dem Ergebnis, dass das Unternehmen die Auskunft nach Art. 12 Abs. 5 lit. b DSGVO verweigern durfte. Der Auskunftsanspruch aus Art. 15 DSGVO bestand daher im konkreten Fall nicht.

Auch der geltend gemachte Anspruch auf immateriellen Schadensersatz nach Art. 82 Abs. 1 DSGVO wurde abgewiesen. Nach Auffassung des Gerichts lag bereits kein Datenschutzverstoß vor, weil die Auskunftsverweigerung berechtigt gewesen sei.

Das Gericht führte zudem aus, dass der behauptete Kontrollverlust und die Unsicherheit über die Datenverarbeitung jedenfalls maßgeblich durch das Verhalten des Beklagten selbst ausgelöst worden seien. Damit fehle es an einem ersatzfähigen, durch einen DSGVO-Verstoß verursachten Schaden.

Die Widerklage wurde insgesamt abgewiesen. Der Beklagte trägt die Kosten des Rechtsstreits und des Vorabentscheidungsverfahrens. Das Urteil ist jedoch noch nicht rechtskräftig, so dass der Beklagte noch Berufung einlegen kann.

Was Unternehmen mitnehmen sollten

Die Entscheidung ist kein Freifahrtschein, Auskunftsersuchen bei einem bloßen Missbrauchsverdacht abzulehnen. Gerade weil Art. 15 DSGVO eine zentrale Betroffenenrechtsnorm ist, bleibt eine pauschale oder vorschnelle Ablehnung riskant.

HandlungsempfehlungBedeutung
Einzelfall sorgfältig prüfenDie Annahme eines Missbrauchs setzt belastbare, konkrete Indizien voraus. Allgemeine Vermutungen reichen nicht.
Gesamtwürdigung dokumentierenRelevant können etwa der Anlass der Datenerhebung, der zeitliche Ablauf, die freiwillige Datenangabe, das erkennbare Interesse an der Leistung und weitere objektive Umstände sein.
Öffentliche Informationen nur ergänzend nutzenBerichte aus dem Internet sollten nie die alleinige Grundlage einer Ablehnung sein. Sie können nur zusammen mit weiteren Tatsachen Bedeutung gewinnen.
Fristen nach Art. 12 Abs. 3 DSGVO beachtenAuskunftsersuchen sind grundsätzlich unverzüglich, spätestens binnen eines Monats zu beantworten.
Ablehnung nachvollziehbar begründenWird ein Antrag nicht bearbeitet, sind die Gründe sowie die Möglichkeit einer Beschwerde bei einer Aufsichtsbehörde und eines gerichtlichen Rechtsbehelfs mitzuteilen, Art. 12 Abs. 4 DSGVO.
Keine „Negativ-Auskunft“ mit einer Missbrauchsablehnung verwechselnSind keine personenbezogenen Daten vorhanden, ist dies grundsätzlich mitzuteilen. Das ist rechtlich etwas anderes als die Ablehnung eines exzessiven oder offenkundig unbegründeten Antrags.

Fazit

Das Urteil des AG Arnsberg verdeutlicht, dass die DSGVO kein Instrument zur gezielten Generierung von Schadensersatzforderungen ist. Betroffenenrechte dienen der Transparenz und dem Schutz personenbezogener Daten – nicht der künstlichen Herstellung einer Anspruchslage.

Gleichzeitig bleibt die Hürde für eine Ablehnung hoch. Unternehmen müssen konkrete Tatsachen darlegen können, aus denen sich ein missbräuchliches Vorgehen ergibt. Entscheidend ist immer die sorgfältige Würdigung des Einzelfalls.

Für die Praxis bedeutet das: Auskunftsersuchen sollten ernst genommen, fristgerecht bearbeitet und sauber dokumentiert werden. Wenn sich jedoch mehrere belastbare Indizien für ein systematisches und sachfremdes Vorgehen verdichten, kann Art. 12 Abs. 5 lit. b DSGVO eine rechtmäßige Grundlage bieten, die Auskunft zu verweigern.

Autorin

Sarah Tavcer ist Rechtsanwältin und seit einigen Jahren als externe Datenschutzbeauftragte und Datenschutzberaterin tätig. Außerdem ist die zertifizierte KI-Compliance-Beauftragte.

Vereinbaren Sie jetzt Ihren Beratungstermin! https://varyfy.de/kontakt/